Domain ghcr.de kaufen?
Wir ziehen mit dem Projekt
ghcr.de um.
Sind Sie am Kauf der Domain
ghcr.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ghcr.de kaufen?
Wie können Entwickler effektiv Pull Requests nutzen, um Code-Änderungen in Open-Source-Projekten zu verwalten und zu überprüfen?
Entwickler können Pull Requests nutzen, um Code-Änderungen vorzuschlagen und Feedback von anderen Entwicklern einzuholen. Sie sollten klare Beschreibungen und Anleitungen bereitstellen, um den Review-Prozess zu erleichtern. Zudem ist es wichtig, auf Rückmeldungen einzugehen und Änderungen entsprechend umzusetzen, bevor der Code gemerged wird. **
Was sind die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt?
Die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt sind: 1. Fork des Repositorys, um Änderungen vorzunehmen. 2. Erstellung eines neuen Branches für die Änderungen und Commit der Code-Änderungen. 3. Einreichung eines Pull Requests für die Überprüfung durch andere Entwickler im Projekt. **
Ähnliche Suchbegriffe für Legosteine
Top-Angebote
Produkte zum Begriff Legosteine:
-
Power Platform Requests add-on (NCE)Optimieren Sie Ihre Prozesse mit dem Power Platform Requests Add-On (NCE) Das Power Platform Requests Add-On (NCE) ist eine leistungsstarke Ergänzung für Ihre Power Platform-Umgebung, die es Ihnen ermöglicht, Anforderungen zu verwalten, Prozesse zu automatisieren und die Effizienz Ihrer Organisation zu steigern. Mit diesem Add-On erhalten Sie erweiterte Funktionen und zusätzliche Kapazitäten, um die Anpassungsfähigkeit und Produktivität Ihrer Geschäftsanwendungen zu verbessern. Funktionen Das Power Platform Requests Add-On (NCE) bietet eine Vielzahl von Funktionen, darunter: Prozessautomatisierung: Automatisieren Sie wiederkehrende Aufgaben und Geschäftsprozesse mithilfe von Workflows und Flowcharts, um die Produktivität Ihres Teams zu steigern und menschliche Fehler zu reduzieren. Anforderungsverwaltung: Erfassen, verfolgen und priorisieren Sie Anfragen und Aufgaben effizient, um sic...551,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
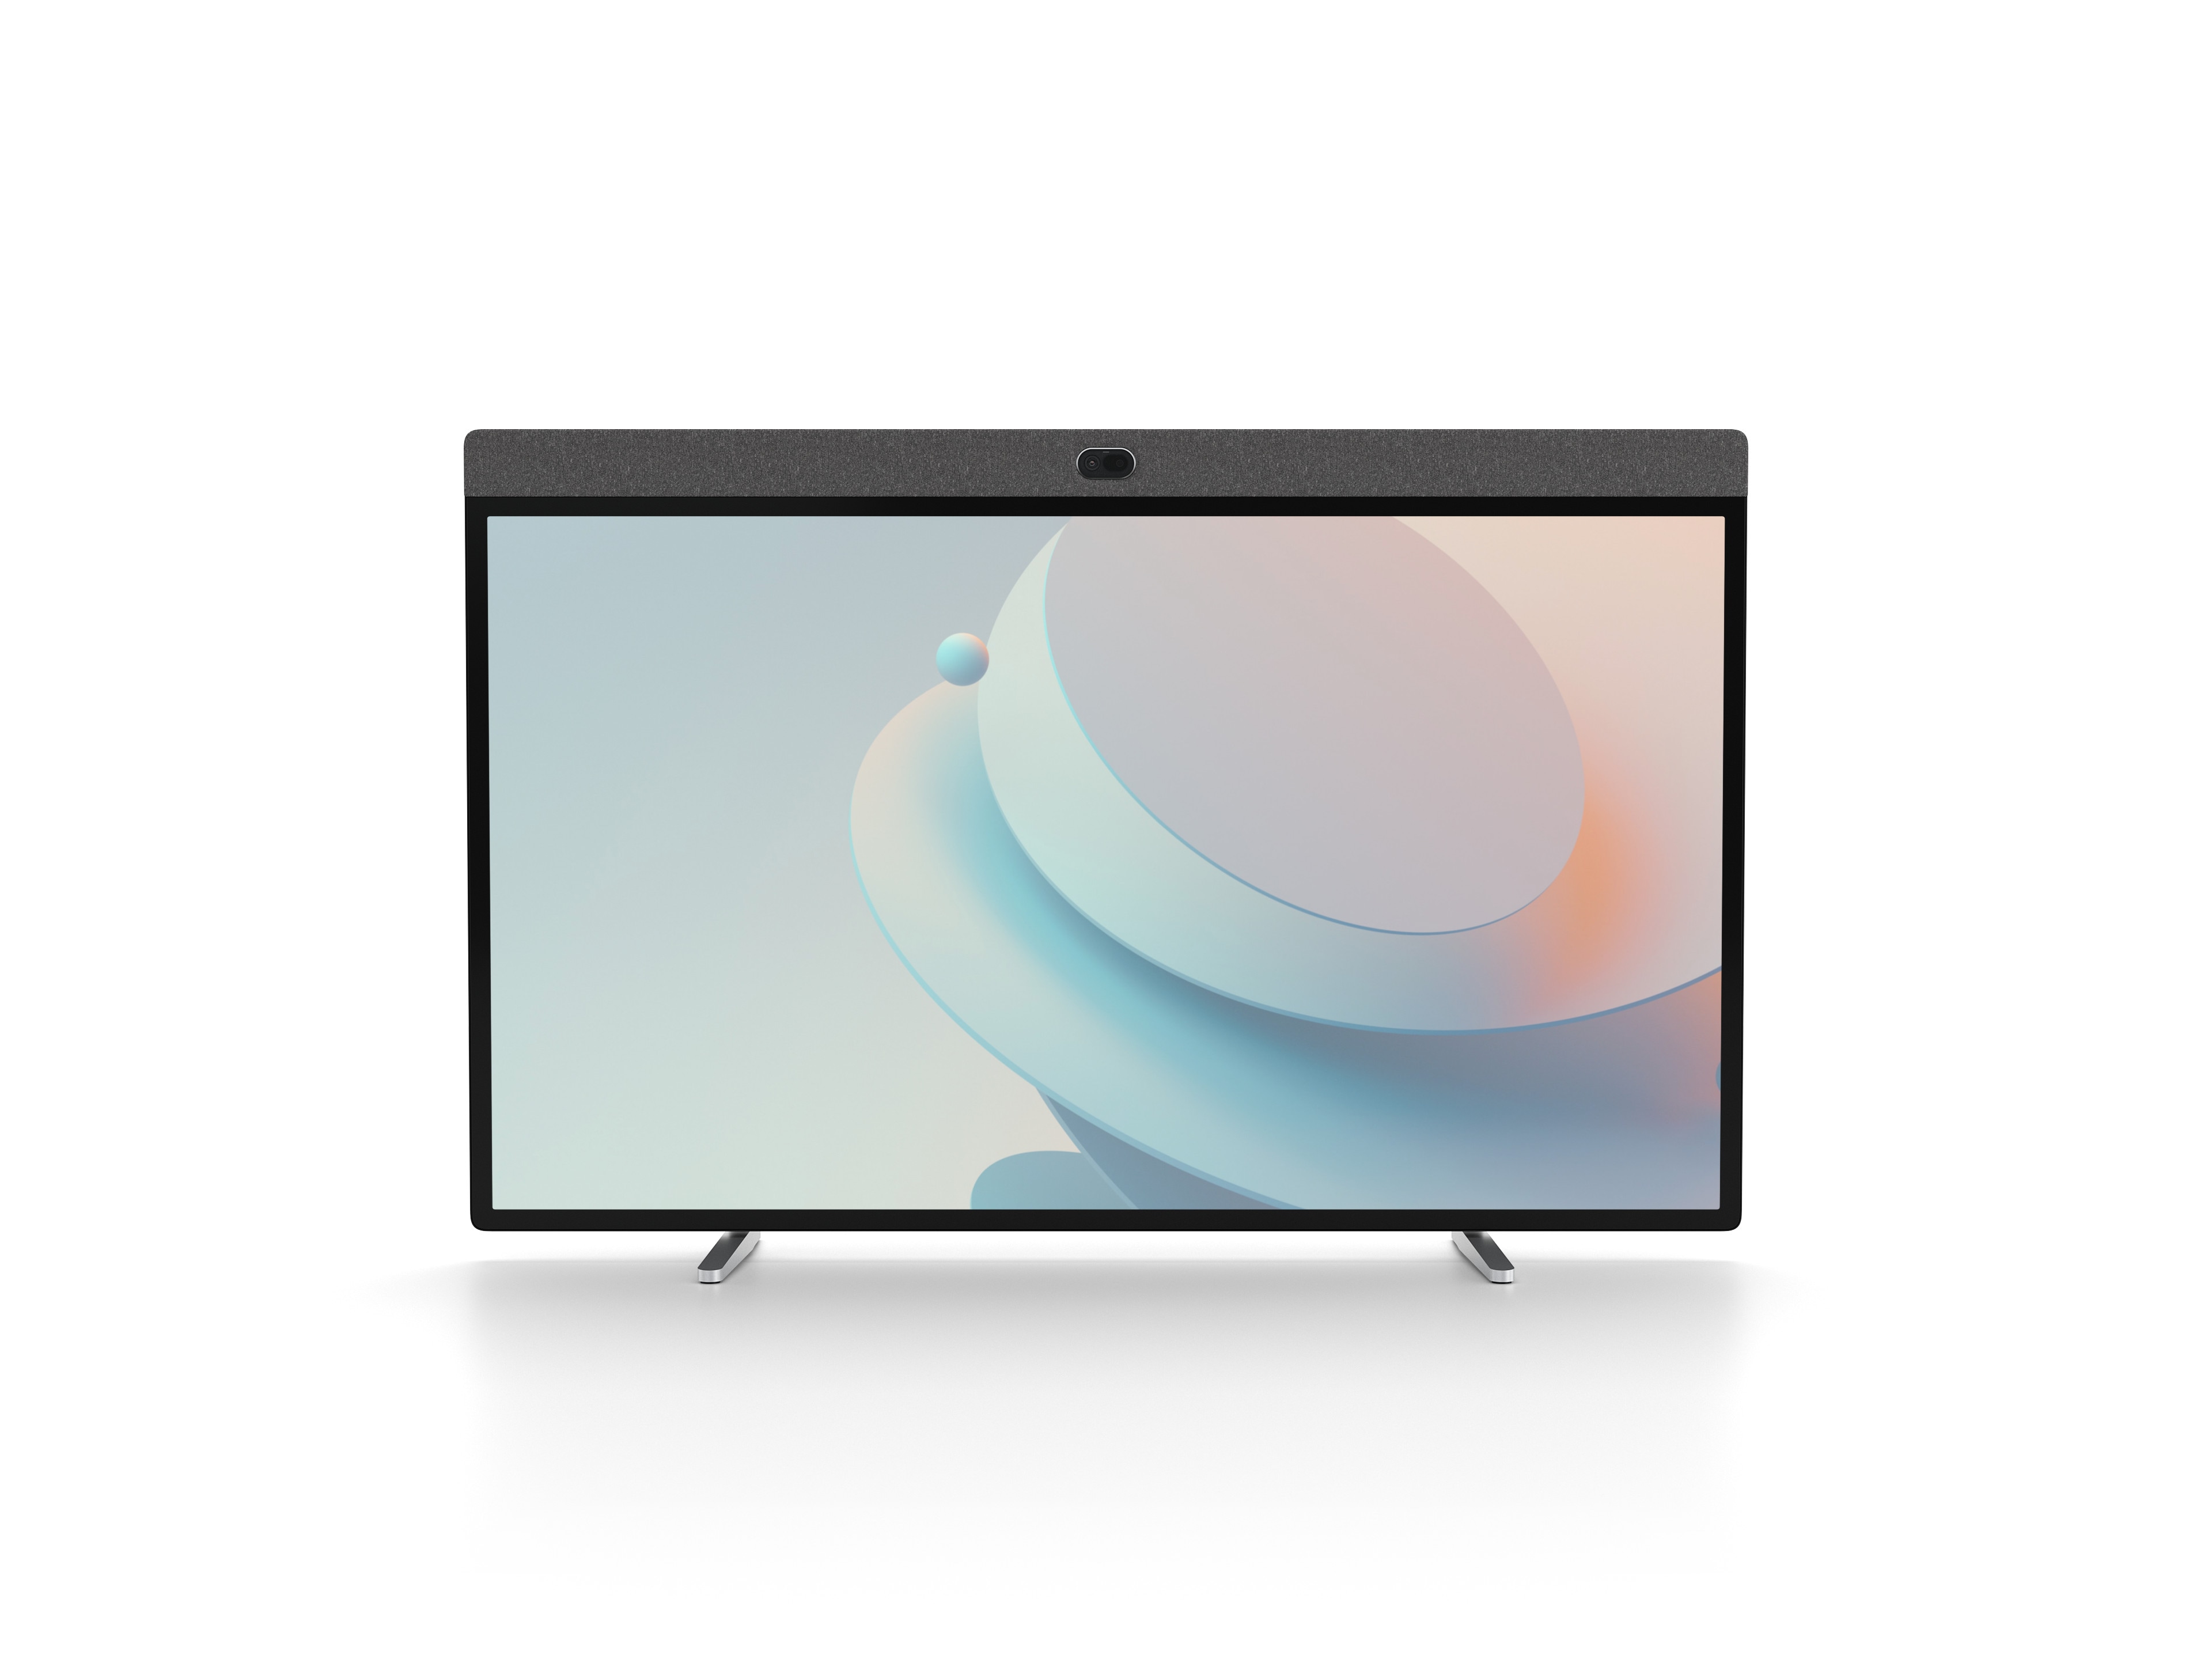
Neat Board 50 - Collaboration Touch-Board für Huddle- & Open-Space-Lösungen50" 4K-Multi-Touch-LED / 113° Sichtfeld Weitwinkelkamera + 50 MP Auflösung der Aufnahme / 4x Digitalzoom, 5x Mikrofone / Neat Active Marker / Zubehör (Nicht im Lieferumfang): Adapter Stand-, Halterung- & Wandhalt Dank Kompatibilität zu MS Teams und Zoom passt das Board zu den am häufigsten verwendeten Lösungen für Konferenzen.6873,62 €*Versand: 49,99 €Sichere Weiterleitung zum Anbieter

-
Warum vergilben Legosteine?
Legosteine vergilben aufgrund der Oxidation des Kunststoffs, die durch Sonneneinstrahlung und Luftfeuchtigkeit verursacht wird. Dies führt dazu, dass das Material seine ursprüngliche Farbe verliert und gelblich wird. Auch der Kontakt mit bestimmten Chemikalien oder Rauch kann zu Vergilbung führen. Es handelt sich dabei um einen natürlichen Prozess, der bei vielen Kunststoffen im Laufe der Zeit auftritt. Um die Vergilbung zu vermeiden, ist es ratsam, Legosteine an einem kühlen und trockenen Ort aufzubewahren und direkte Sonneneinstrahlung zu vermeiden. **
-
Wer erfand die Legosteine?
Die Legosteine wurden von dem dänischen Tischler Ole Kirk Christiansen erfunden. Er gründete 1932 die Firma LEGO, die sich zunächst auf die Herstellung von Holzspielzeug spezialisierte. In den 1950er Jahren begann das Unternehmen, Kunststoffspielzeug herzustellen, darunter auch die berühmten Legosteine. Christiansen entwickelte das Konzept der Legosteine weiter und schuf ein System, bei dem die Steine miteinander verbunden werden können, um verschiedene Modelle und Konstruktionen zu bauen. Heute sind Legosteine weltweit bekannt und beliebt bei Kindern und Erwachsenen gleichermaßen. **
-
Wer kauft gebrauchte Legosteine?
"Wer kauft gebrauchte Legosteine?" ist eine Frage, die von verschiedenen Personengruppen gestellt werden kann. Zum einen könnten Sammler und Liebhaber von Lego-Sets Interesse an gebrauchten Legosteinen haben, um ihre Sammlung zu erweitern oder fehlende Teile zu ersetzen. Auch Eltern, die ihren Kindern günstigere Alternativen zu neuen Lego-Sets bieten möchten, könnten gebrauchte Legosteine kaufen. Darüber hinaus könnten auch Lehrer und Erzieher gebrauchte Legosteine für pädagogische Zwecke erwerben. Nicht zuletzt könnten auch Bastler und Kreative gebrauchte Legosteine kaufen, um sie in ihren eigenen Projekten zu verwenden. **
-
Passen alle Legosteine zusammen?
Ja, alle Legosteine sind so konstruiert, dass sie miteinander kompatibel sind und zusammengebaut werden können. Es gibt jedoch verschiedene Größen und Formen von Legosteinen, die möglicherweise nicht perfekt zusammenpassen, aber im Allgemeinen können die meisten Legosteine miteinander verbunden werden. **
Wie macht man Legosteine?
Um Legosteine herzustellen, wird zunächst geschmolzenes Kunststoffgranulat in spezielle Formen gegossen, die die charakteristische Form der Legosteine haben. Anschließend werden die Formen gekühlt, um den Kunststoff zu härten. Danach werden die Legosteine aus den Formen entfernt und auf Qualität geprüft. Schließlich werden sie verpackt und in den Handel gebracht, wo sie von Kindern und Erwachsenen gleichermaßen zum Bauen und Spielen verwendet werden können. **
Wo werden Legosteine hergestellt?
Legosteine werden in verschiedenen Fabriken auf der ganzen Welt hergestellt, hauptsächlich jedoch in den Produktionsstätten des dänischen Unternehmens The Lego Group. Diese Fabriken befinden sich unter anderem in Dänemark, Ungarn, Tschechien, Mexiko und China. Die genaue Herstellung der Legosteine ist ein gut gehütetes Geheimnis, aber bekannt ist, dass sie aus einem speziellen Kunststoff namens Acrylnitril-Butadien-Styrol (ABS) hergestellt werden. Die Produktion erfolgt unter strengen Qualitätskontrollen, um sicherzustellen, dass die Legosteine den hohen Standards von The Lego Group entsprechen. **
Top-Angebote
Produkte zum Begriff Legosteine:
-
Additional Source codeNeuer Quellcode-Standard: Microsoft führt vereinfachte Syntax ein Source codes bilden das Fundament aller digitalen Werkzeuge, Anwendungen und Systeme, die wir täglich nutzen. Seit den ersten programmierbaren Computern Ende der 1940er Jahre hat sich die Art und Weise, wie Entwickler Programme schreiben, dramatisch verändert. Ursprünglich wurden Computer in Maschinensprache programmiert, jedoch führten komplexere Programme und Produktivitätsengpässe zur Einführung höherer Programmiersprachen wie Fortran Mitte der 1950er Jahre. Was ist source code überhaupt? Im Kern handelt es sich um eine Reihe von Anweisungen, die Programmierer schreiben, um Software zu erstellen. Diese source code definition erklärt, warum Quellcode so wichtig für die source code programming ist - er ermöglicht Entwicklern, Software anzupassen, zu verbessern und zu reparieren. Besonders bei Sprachen wie java source c...345,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Source Code, Fachbücher von Bill Gates"Source Code" von Bill Gates ist eine fesselnde Autobiografie, die die frühen Jahre eines der einflussreichsten Unternehmer und Philanthropen der modernen Zeit beleuchtet. In diesem Buch wird die persönliche Reise von Gates erzählt, die von seiner Kindheit, seinen ersten Freundschaften und den Herausforderungen, die er überwinden musste, geprägt ist. Es bietet einen tiefen Einblick in die Anfänge seiner Karriere, als er als junger Mensch die Welt der Computer entdeckte und den Grundstein für seine späteren Erfolge legte. Gates reflektiert über die Werte, die ihm von seiner Familie vermittelt wurden, und die prägenden Erfahrungen, die ihn zu dem Menschen gemacht haben, der er heute ist. Diese Memoiren sind nicht nur eine Erzählung über geschäftlichen Erfolg, sondern auch eine menschliche Geschichte über Wachstum, Verlust und Entdeckung.25,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Power Platform Requests add-on (NCE)Optimieren Sie Ihre Prozesse mit dem Power Platform Requests Add-On (NCE) Das Power Platform Requests Add-On (NCE) ist eine leistungsstarke Ergänzung für Ihre Power Platform-Umgebung, die es Ihnen ermöglicht, Anforderungen zu verwalten, Prozesse zu automatisieren und die Effizienz Ihrer Organisation zu steigern. Mit diesem Add-On erhalten Sie erweiterte Funktionen und zusätzliche Kapazitäten, um die Anpassungsfähigkeit und Produktivität Ihrer Geschäftsanwendungen zu verbessern. Funktionen Das Power Platform Requests Add-On (NCE) bietet eine Vielzahl von Funktionen, darunter: Prozessautomatisierung: Automatisieren Sie wiederkehrende Aufgaben und Geschäftsprozesse mithilfe von Workflows und Flowcharts, um die Produktivität Ihres Teams zu steigern und menschliche Fehler zu reduzieren. Anforderungsverwaltung: Erfassen, verfolgen und priorisieren Sie Anfragen und Aufgaben effizient, um sic...551,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Entwickler effektiv Pull Requests nutzen, um Code-Änderungen in Open-Source-Projekten zu verwalten und zu überprüfen?
Entwickler können Pull Requests nutzen, um Code-Änderungen vorzuschlagen und Feedback von anderen Entwicklern einzuholen. Sie sollten klare Beschreibungen und Anleitungen bereitstellen, um den Review-Prozess zu erleichtern. Zudem ist es wichtig, auf Rückmeldungen einzugehen und Änderungen entsprechend umzusetzen, bevor der Code gemerged wird. **
-
Was sind die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt?
Die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt sind: 1. Fork des Repositorys, um Änderungen vorzunehmen. 2. Erstellung eines neuen Branches für die Änderungen und Commit der Code-Änderungen. 3. Einreichung eines Pull Requests für die Überprüfung durch andere Entwickler im Projekt. **
-
Warum vergilben Legosteine?
Legosteine vergilben aufgrund der Oxidation des Kunststoffs, die durch Sonneneinstrahlung und Luftfeuchtigkeit verursacht wird. Dies führt dazu, dass das Material seine ursprüngliche Farbe verliert und gelblich wird. Auch der Kontakt mit bestimmten Chemikalien oder Rauch kann zu Vergilbung führen. Es handelt sich dabei um einen natürlichen Prozess, der bei vielen Kunststoffen im Laufe der Zeit auftritt. Um die Vergilbung zu vermeiden, ist es ratsam, Legosteine an einem kühlen und trockenen Ort aufzubewahren und direkte Sonneneinstrahlung zu vermeiden. **
-
Wer erfand die Legosteine?
Die Legosteine wurden von dem dänischen Tischler Ole Kirk Christiansen erfunden. Er gründete 1932 die Firma LEGO, die sich zunächst auf die Herstellung von Holzspielzeug spezialisierte. In den 1950er Jahren begann das Unternehmen, Kunststoffspielzeug herzustellen, darunter auch die berühmten Legosteine. Christiansen entwickelte das Konzept der Legosteine weiter und schuf ein System, bei dem die Steine miteinander verbunden werden können, um verschiedene Modelle und Konstruktionen zu bauen. Heute sind Legosteine weltweit bekannt und beliebt bei Kindern und Erwachsenen gleichermaßen. **
Ähnliche Suchbegriffe für Legosteine
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Neat Board 50 - Collaboration Touch-Board für Huddle- & Open-Space-Lösungen50" 4K-Multi-Touch-LED / 113° Sichtfeld Weitwinkelkamera + 50 MP Auflösung der Aufnahme / 4x Digitalzoom, 5x Mikrofone / Neat Active Marker / Zubehör (Nicht im Lieferumfang): Adapter Stand-, Halterung- & Wandhalt Dank Kompatibilität zu MS Teams und Zoom passt das Board zu den am häufigsten verwendeten Lösungen für Konferenzen.6873,62 €*Versand: 49,99 €Sichere Weiterleitung zum Anbieter
-
Gates, Bill: Source CodeSource Code , My Beginnings , > , Erscheinungsjahr: 20250204, Produktform: Leinen, Autoren: Gates, Bill, Seitenzahl/Blattzahl: 320, Abbildungen: 14 ILL; 16PP 4C PHOTOGRAPHS, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Business, Keyword: non fiction;fathers day gifts;top books;gifts for mom;gifts for husband;gifts for brother;gifts for dad;new books;autobio;bio;business books;business;best books;new releases;nonfiction books;nerd gifts;motivational;true stories;inspiration;leadership;true story;inspirational;autobiography;autobiography books;memoir;memoirs;autobiographies;biographies;biography;bill;source;source code;bill gates;bill gates book;code book;howard stern;product;how to be alone;bill gates biography;buy, Fachschema: Englische Bücher / Biografie, Erinnerung~Englische Bücher / Wirtschaft, Business~Erinnerung / Arbeit, Wirtschaft, Technik~Microsoft (Firma), Fachkategorie: Biografien: Wissenschaft, Technologie und Medizin~Memoiren, Berichte/Erinnerungen, Imprint-Titels: Knopf, Warengruppe: HC/Wirtschaft/Allgemeines, Lexika, Geschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 235, Breite: 156, Höhe: 22, Gewicht: 608, Produktform: Gebunden, Genre: Importe,23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.30387,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wer kauft gebrauchte Legosteine?
"Wer kauft gebrauchte Legosteine?" ist eine Frage, die von verschiedenen Personengruppen gestellt werden kann. Zum einen könnten Sammler und Liebhaber von Lego-Sets Interesse an gebrauchten Legosteinen haben, um ihre Sammlung zu erweitern oder fehlende Teile zu ersetzen. Auch Eltern, die ihren Kindern günstigere Alternativen zu neuen Lego-Sets bieten möchten, könnten gebrauchte Legosteine kaufen. Darüber hinaus könnten auch Lehrer und Erzieher gebrauchte Legosteine für pädagogische Zwecke erwerben. Nicht zuletzt könnten auch Bastler und Kreative gebrauchte Legosteine kaufen, um sie in ihren eigenen Projekten zu verwenden. **
-
Passen alle Legosteine zusammen?
Ja, alle Legosteine sind so konstruiert, dass sie miteinander kompatibel sind und zusammengebaut werden können. Es gibt jedoch verschiedene Größen und Formen von Legosteinen, die möglicherweise nicht perfekt zusammenpassen, aber im Allgemeinen können die meisten Legosteine miteinander verbunden werden. **
-
Wie macht man Legosteine?
Um Legosteine herzustellen, wird zunächst geschmolzenes Kunststoffgranulat in spezielle Formen gegossen, die die charakteristische Form der Legosteine haben. Anschließend werden die Formen gekühlt, um den Kunststoff zu härten. Danach werden die Legosteine aus den Formen entfernt und auf Qualität geprüft. Schließlich werden sie verpackt und in den Handel gebracht, wo sie von Kindern und Erwachsenen gleichermaßen zum Bauen und Spielen verwendet werden können. **
-
Wo werden Legosteine hergestellt?
Legosteine werden in verschiedenen Fabriken auf der ganzen Welt hergestellt, hauptsächlich jedoch in den Produktionsstätten des dänischen Unternehmens The Lego Group. Diese Fabriken befinden sich unter anderem in Dänemark, Ungarn, Tschechien, Mexiko und China. Die genaue Herstellung der Legosteine ist ein gut gehütetes Geheimnis, aber bekannt ist, dass sie aus einem speziellen Kunststoff namens Acrylnitril-Butadien-Styrol (ABS) hergestellt werden. Die Produktion erfolgt unter strengen Qualitätskontrollen, um sicherzustellen, dass die Legosteine den hohen Standards von The Lego Group entsprechen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.