Domain ghcr.de kaufen?
Wir ziehen mit dem Projekt
ghcr.de um.
Sind Sie am Kauf der Domain
ghcr.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ghcr.de kaufen?
Wie können Entwickler effektiv Pull Requests nutzen, um Code-Änderungen in Open-Source-Projekten zu verwalten und zu überprüfen?
Entwickler können Pull Requests nutzen, um Code-Änderungen vorzuschlagen und Feedback von anderen Entwicklern einzuholen. Sie sollten klare Beschreibungen und Anleitungen bereitstellen, um den Review-Prozess zu erleichtern. Zudem ist es wichtig, auf Rückmeldungen einzugehen und Änderungen entsprechend umzusetzen, bevor der Code gemerged wird. **
Was sind die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt?
Die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt sind: 1. Fork des Repositorys, um Änderungen vorzunehmen. 2. Erstellung eines neuen Branches für die Änderungen und Commit der Code-Änderungen. 3. Einreichung eines Pull Requests für die Überprüfung durch andere Entwickler im Projekt. **
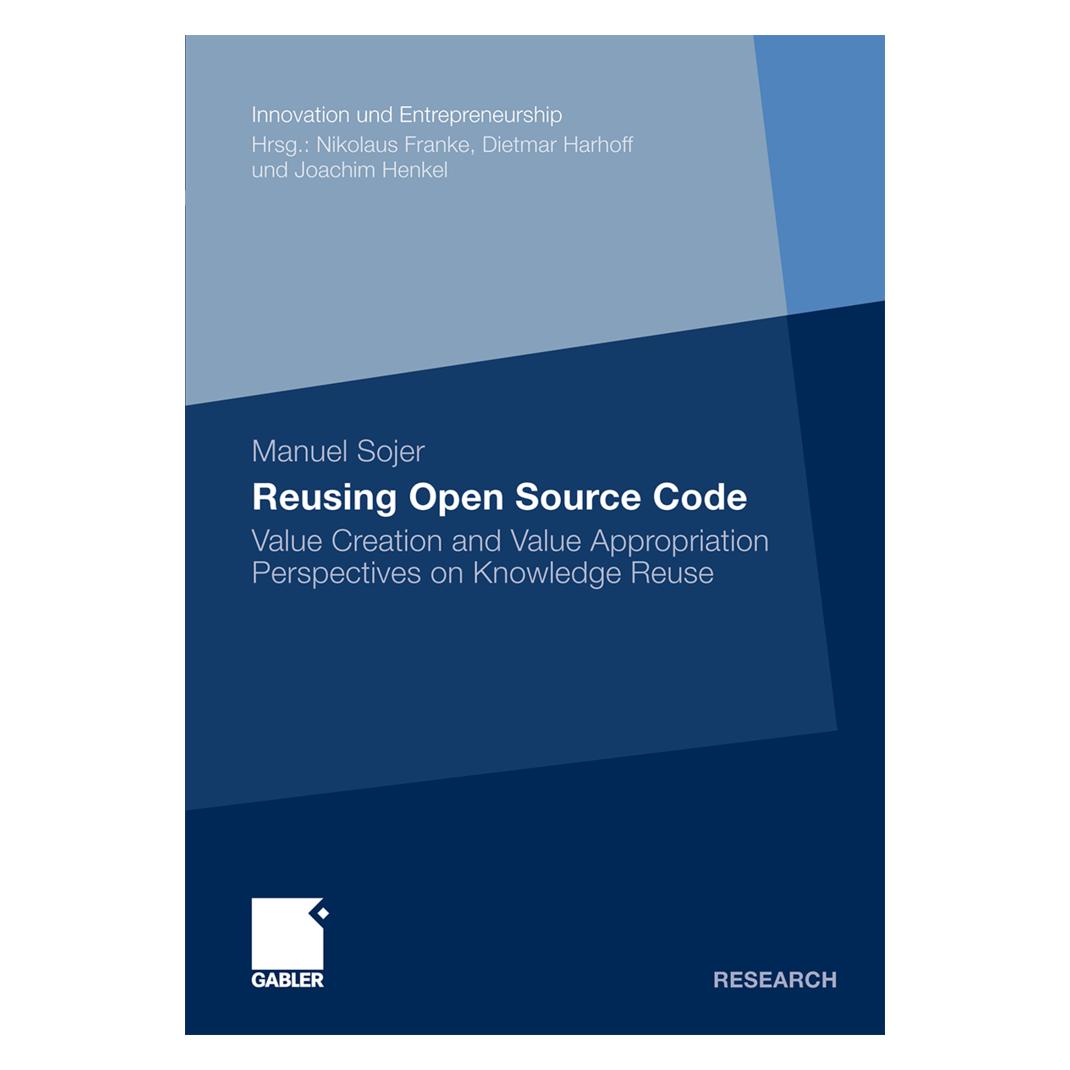
Ähnliche Suchbegriffe für Genehmigen
Top-Angebote
Produkte zum Begriff Genehmigen:
-
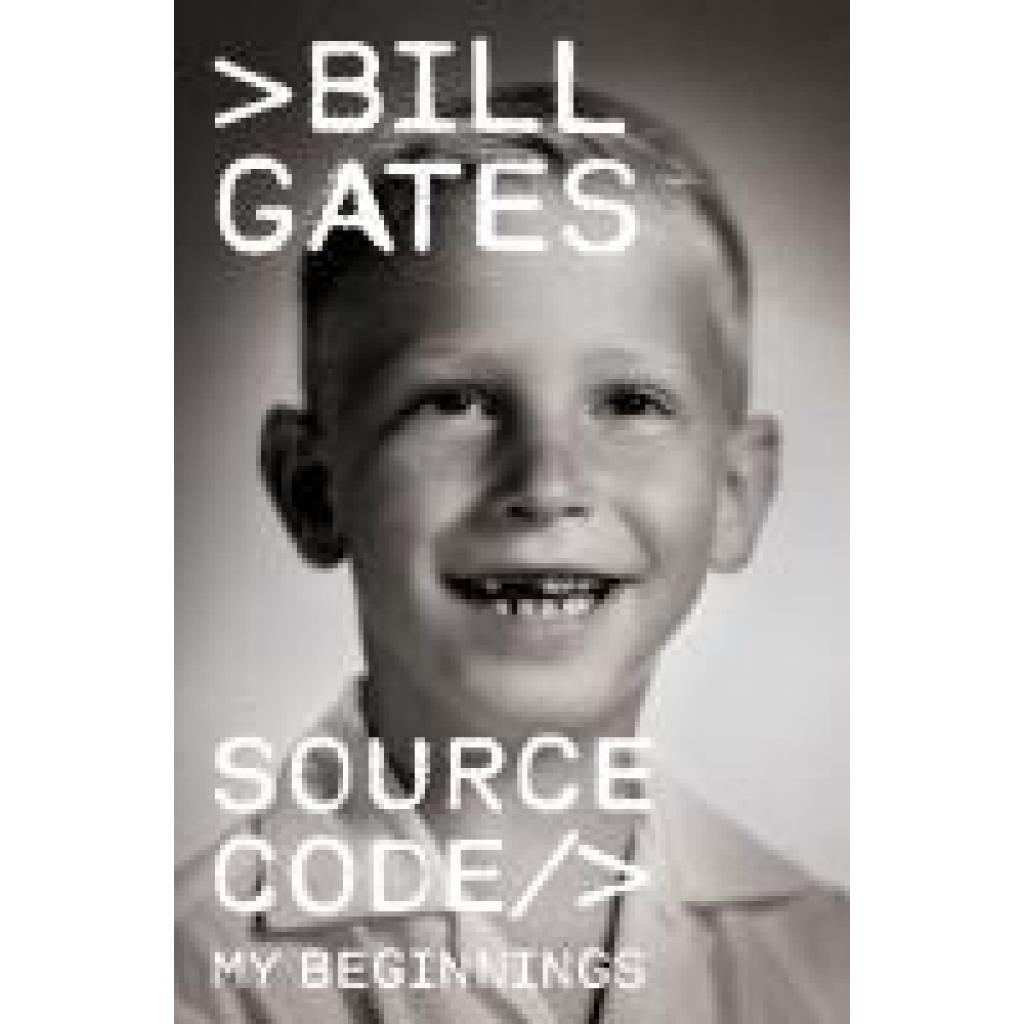
Source Code, Fachbücher von Bill Gates"Source Code" von Bill Gates ist eine fesselnde Autobiografie, die die frühen Jahre eines der einflussreichsten Unternehmer und Philanthropen der modernen Zeit beleuchtet. In diesem Buch wird die persönliche Reise von Gates erzählt, die von seiner Kindheit, seinen ersten Freundschaften und den Herausforderungen, die er überwinden musste, geprägt ist. Es bietet einen tiefen Einblick in die Anfänge seiner Karriere, als er als junger Mensch die Welt der Computer entdeckte und den Grundstein für seine späteren Erfolge legte. Gates reflektiert über die Werte, die ihm von seiner Familie vermittelt wurden, und die prägenden Erfahrungen, die ihn zu dem Menschen gemacht haben, der er heute ist. Diese Memoiren sind nicht nur eine Erzählung über geschäftlichen Erfolg, sondern auch eine menschliche Geschichte über Wachstum, Verlust und Entdeckung.25,27 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gates, Bill: Source CodeSource Code , My Beginnings , > , Erscheinungsjahr: 20250204, Produktform: Leinen, Autoren: Gates, Bill, Seitenzahl/Blattzahl: 320, Abbildungen: 14 ILL; 16PP 4C PHOTOGRAPHS, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Business, Keyword: non fiction;fathers day gifts;top books;gifts for mom;gifts for husband;gifts for brother;gifts for dad;new books;autobio;bio;business books;business;best books;new releases;nonfiction books;nerd gifts;motivational;true stories;inspiration;leadership;true story;inspirational;autobiography;autobiography books;memoir;memoirs;autobiographies;biographies;biography;bill;source;source code;bill gates;bill gates book;code book;howard stern;product;how to be alone;bill gates biography;buy, Fachschema: Englische Bücher / Biografie, Erinnerung~Englische Bücher / Wirtschaft, Business~Erinnerung / Arbeit, Wirtschaft, Technik~Microsoft (Firma), Fachkategorie: Biografien: Wissenschaft, Technologie und Medizin~Memoiren, Berichte/Erinnerungen, Imprint-Titels: Knopf, Warengruppe: HC/Wirtschaft/Allgemeines, Lexika, Geschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 235, Breite: 156, Höhe: 22, Gewicht: 608, Produktform: Gebunden, Genre: Importe,23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wer muss Sonntagsarbeit genehmigen?
Wer muss Sonntagsarbeit genehmigen? In Deutschland muss Sonntagsarbeit grundsätzlich vom Arbeitgeber genehmigt werden. Dabei gelten strenge gesetzliche Regelungen, die den Schutz der Arbeitnehmer gewährleisten sollen. Es ist wichtig, dass die Sonntagsarbeit im Voraus schriftlich vereinbart wird und die gesetzlich vorgeschriebenen Ruhezeiten eingehalten werden. In einigen Branchen, wie beispielsweise im Gesundheitswesen oder in der Gastronomie, kann Sonntagsarbeit auch durch Tarifverträge geregelt sein. Letztendlich liegt die Verantwortung für die Genehmigung von Sonntagsarbeit beim Arbeitgeber, der sicherstellen muss, dass alle gesetzlichen Vorgaben eingehalten werden. **
-
Wer muss Bauantrag genehmigen?
Der Bauantrag muss von der zuständigen Baubehörde genehmigt werden. In Deutschland ist dies in der Regel das Bauamt der jeweiligen Kommune. Die Baubehörde prüft den Bauantrag auf Einhaltung der baurechtlichen Vorschriften, wie zum Beispiel Bebauungsplan, Bauordnung und Denkmalschutz. Erst nach Genehmigung des Bauantrags darf mit den Baumaßnahmen begonnen werden. Es ist wichtig, den Bauantrag sorgfältig und vollständig einzureichen, um Verzögerungen im Genehmigungsprozess zu vermeiden. **
-
Wie verwende ich Open-Source-Code von GitHub?
Um Open-Source-Code von GitHub zu verwenden, musst du zunächst das Repository des Projekts finden, das du verwenden möchtest. Du kannst dann den Code herunterladen oder das Repository klonen, um eine lokale Kopie zu erstellen. Du kannst den Code dann in deinem eigenen Projekt verwenden, indem du ihn importierst oder in deine Dateien einfügst. Stelle sicher, dass du die Lizenzbedingungen des Codes beachtest und gegebenenfalls den Autor des Codes angibst. **
-
Ist QR-Code-Freeware oder Open-Source-Software?
Ein QR-Code ist weder Freeware noch Open-Source-Software. Ein QR-Code ist eine Art zweidimensionaler Barcode, der Informationen in Form von schwarzen Punkten auf einem weißen Hintergrund darstellt. Es handelt sich dabei um eine Technologie, die von verschiedenen Unternehmen und Organisationen entwickelt wurde und frei genutzt werden kann. Es gibt jedoch verschiedene Softwarelösungen, die QR-Codes generieren können, von denen einige Freeware oder Open-Source sein können. **


Darf mein Ausbilder meinen Urlaub genehmigen?
Ja, dein Ausbilder darf deinen Urlaub genehmigen. Als dein Vorgesetzter hat er die Befugnis, über Urlaubsanträge zu entscheiden und diese zu genehmigen oder abzulehnen. Es ist jedoch wichtig, dass er dabei die betrieblichen Belange und die Urlaubswünsche anderer Mitarbeiter berücksichtigt. **
Kann das Jobcenter einen Umzug genehmigen?
Ja, das Jobcenter kann einen Umzug genehmigen, wenn es einen triftigen Grund dafür gibt, wie zum Beispiel einen neuen Arbeitsplatz oder eine angemessene Wohnung. Allerdings müssen bestimmte Voraussetzungen erfüllt sein und die Kosten des Umzugs müssen angemessen sein. Es ist ratsam, sich vorher mit dem Jobcenter in Verbindung zu setzen und die genauen Bedingungen zu klären. **
Top-Angebote
Produkte zum Begriff Genehmigen:
-
Source Code, DVDEben War Us-soldat Colter Stevens Noch Im Kriegseinsatz, Plötzlich Findet Er Sich In Einem Zug Nach Chicago Wieder - An Der Seite Einer Jungen Frau, Die Ihn Kennt, Er Sie Aber Nicht. Kurz Darauf Explodiert Der Zug, Und Eine Stimme Instruiert...9,09 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Source Code, Fachbücher von Bill Gates"Source Code" von Bill Gates ist eine fesselnde Autobiografie, die die frühen Jahre eines der einflussreichsten Unternehmer und Philanthropen der modernen Zeit beleuchtet. In diesem Buch wird die persönliche Reise von Gates erzählt, die von seiner Kindheit, seinen ersten Freundschaften und den Herausforderungen, die er überwinden musste, geprägt ist. Es bietet einen tiefen Einblick in die Anfänge seiner Karriere, als er als junger Mensch die Welt der Computer entdeckte und den Grundstein für seine späteren Erfolge legte. Gates reflektiert über die Werte, die ihm von seiner Familie vermittelt wurden, und die prägenden Erfahrungen, die ihn zu dem Menschen gemacht haben, der er heute ist. Diese Memoiren sind nicht nur eine Erzählung über geschäftlichen Erfolg, sondern auch eine menschliche Geschichte über Wachstum, Verlust und Entdeckung.25,27 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gates, Bill: Source CodeSource Code , My Beginnings , > , Erscheinungsjahr: 20250204, Produktform: Leinen, Autoren: Gates, Bill, Seitenzahl/Blattzahl: 320, Abbildungen: 14 ILL; 16PP 4C PHOTOGRAPHS, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Business, Keyword: non fiction;fathers day gifts;top books;gifts for mom;gifts for husband;gifts for brother;gifts for dad;new books;autobio;bio;business books;business;best books;new releases;nonfiction books;nerd gifts;motivational;true stories;inspiration;leadership;true story;inspirational;autobiography;autobiography books;memoir;memoirs;autobiographies;biographies;biography;bill;source;source code;bill gates;bill gates book;code book;howard stern;product;how to be alone;bill gates biography;buy, Fachschema: Englische Bücher / Biografie, Erinnerung~Englische Bücher / Wirtschaft, Business~Erinnerung / Arbeit, Wirtschaft, Technik~Microsoft (Firma), Fachkategorie: Biografien: Wissenschaft, Technologie und Medizin~Memoiren, Berichte/Erinnerungen, Imprint-Titels: Knopf, Warengruppe: HC/Wirtschaft/Allgemeines, Lexika, Geschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 235, Breite: 156, Höhe: 22, Gewicht: 608, Produktform: Gebunden, Genre: Importe,23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Entwickler effektiv Pull Requests nutzen, um Code-Änderungen in Open-Source-Projekten zu verwalten und zu überprüfen?
Entwickler können Pull Requests nutzen, um Code-Änderungen vorzuschlagen und Feedback von anderen Entwicklern einzuholen. Sie sollten klare Beschreibungen und Anleitungen bereitstellen, um den Review-Prozess zu erleichtern. Zudem ist es wichtig, auf Rückmeldungen einzugehen und Änderungen entsprechend umzusetzen, bevor der Code gemerged wird. **
-
Was sind die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt?
Die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt sind: 1. Fork des Repositorys, um Änderungen vorzunehmen. 2. Erstellung eines neuen Branches für die Änderungen und Commit der Code-Änderungen. 3. Einreichung eines Pull Requests für die Überprüfung durch andere Entwickler im Projekt. **
-
Wer muss Sonntagsarbeit genehmigen?
Wer muss Sonntagsarbeit genehmigen? In Deutschland muss Sonntagsarbeit grundsätzlich vom Arbeitgeber genehmigt werden. Dabei gelten strenge gesetzliche Regelungen, die den Schutz der Arbeitnehmer gewährleisten sollen. Es ist wichtig, dass die Sonntagsarbeit im Voraus schriftlich vereinbart wird und die gesetzlich vorgeschriebenen Ruhezeiten eingehalten werden. In einigen Branchen, wie beispielsweise im Gesundheitswesen oder in der Gastronomie, kann Sonntagsarbeit auch durch Tarifverträge geregelt sein. Letztendlich liegt die Verantwortung für die Genehmigung von Sonntagsarbeit beim Arbeitgeber, der sicherstellen muss, dass alle gesetzlichen Vorgaben eingehalten werden. **
-
Wer muss Bauantrag genehmigen?
Der Bauantrag muss von der zuständigen Baubehörde genehmigt werden. In Deutschland ist dies in der Regel das Bauamt der jeweiligen Kommune. Die Baubehörde prüft den Bauantrag auf Einhaltung der baurechtlichen Vorschriften, wie zum Beispiel Bebauungsplan, Bauordnung und Denkmalschutz. Erst nach Genehmigung des Bauantrags darf mit den Baumaßnahmen begonnen werden. Es ist wichtig, den Bauantrag sorgfältig und vollständig einzureichen, um Verzögerungen im Genehmigungsprozess zu vermeiden. **
Ähnliche Suchbegriffe für Genehmigen
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Open Source ERP-Software - Chance oder Risiko? Eine holistische Betrachtung von Open Source ERP-Software, Taschenbuch von Markus Kontschieder,Open Source Erp-software - Chance Oder Risiko? Eine Holistische Betrachtung Von Open Source Erp-software, Taschenbuch Von Markus Kontschieder, Diplomica Verlag Gmbh, 978-3-8428-8873-9, Seitenanzahl: 10044,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie verwende ich Open-Source-Code von GitHub?
Um Open-Source-Code von GitHub zu verwenden, musst du zunächst das Repository des Projekts finden, das du verwenden möchtest. Du kannst dann den Code herunterladen oder das Repository klonen, um eine lokale Kopie zu erstellen. Du kannst den Code dann in deinem eigenen Projekt verwenden, indem du ihn importierst oder in deine Dateien einfügst. Stelle sicher, dass du die Lizenzbedingungen des Codes beachtest und gegebenenfalls den Autor des Codes angibst. **
-
Ist QR-Code-Freeware oder Open-Source-Software?
Ein QR-Code ist weder Freeware noch Open-Source-Software. Ein QR-Code ist eine Art zweidimensionaler Barcode, der Informationen in Form von schwarzen Punkten auf einem weißen Hintergrund darstellt. Es handelt sich dabei um eine Technologie, die von verschiedenen Unternehmen und Organisationen entwickelt wurde und frei genutzt werden kann. Es gibt jedoch verschiedene Softwarelösungen, die QR-Codes generieren können, von denen einige Freeware oder Open-Source sein können. **
-
Darf mein Ausbilder meinen Urlaub genehmigen?
Ja, dein Ausbilder darf deinen Urlaub genehmigen. Als dein Vorgesetzter hat er die Befugnis, über Urlaubsanträge zu entscheiden und diese zu genehmigen oder abzulehnen. Es ist jedoch wichtig, dass er dabei die betrieblichen Belange und die Urlaubswünsche anderer Mitarbeiter berücksichtigt. **
-
Kann das Jobcenter einen Umzug genehmigen?
Ja, das Jobcenter kann einen Umzug genehmigen, wenn es einen triftigen Grund dafür gibt, wie zum Beispiel einen neuen Arbeitsplatz oder eine angemessene Wohnung. Allerdings müssen bestimmte Voraussetzungen erfüllt sein und die Kosten des Umzugs müssen angemessen sein. Es ist ratsam, sich vorher mit dem Jobcenter in Verbindung zu setzen und die genauen Bedingungen zu klären. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.