Domain ghcr.de kaufen?
Wir ziehen mit dem Projekt
ghcr.de um.
Sind Sie am Kauf der Domain
ghcr.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ghcr.de kaufen?
Wie können Entwickler effektiv Pull Requests nutzen, um Code-Änderungen in Open-Source-Projekten zu verwalten und zu überprüfen?
Entwickler können Pull Requests nutzen, um Code-Änderungen vorzuschlagen und Feedback von anderen Entwicklern einzuholen. Sie sollten klare Beschreibungen und Anleitungen bereitstellen, um den Review-Prozess zu erleichtern. Zudem ist es wichtig, auf Rückmeldungen einzugehen und Änderungen entsprechend umzusetzen, bevor der Code gemerged wird. **
Wann entsteht Einigungsgebühr RVG?
Die Einigungsgebühr nach dem Rechtsanwaltsvergütungsgesetz (RVG) entsteht, wenn ein Rechtsanwalt an der außergerichtlichen Einigung der Parteien in einem Streitfall mitgewirkt hat. Diese Einigung muss auf einem konkreten rechtlichen Problem beruhen und zu einer Beendigung des Streitfalls führen. Die Höhe der Einigungsgebühr richtet sich nach dem Gegenstandswert des Streitfalls und wird nach einem festgelegten Gebührensatz berechnet. Die Einigungsgebühr kann zusätzlich zu anderen Gebühren wie der Geschäftsgebühr oder der Verfahrensgebühr anfallen. **

Ähnliche Suchbegriffe für Einigungsgebühr
Top-Angebote
Produkte zum Begriff Einigungsgebühr:
-
Open Brick Source Light Stax ShineMit dem Open Brick Source Light Stax Shine bringst du deine Steckbaustein-Kreationen zum Leuchten! Diese innovativen Bausteine sind kompatibel mit den meisten herkömmlichen Steckbausteinen und ermöglichen dir, deine Modelle auf eine völlig neue Weise zu gestalten. Jeder Stein enthält eine kleine LED, die dein Bauwerk in verschiedenen Farben erstrahlen lässt. Einfach zusammenstecken, an die Energiequelle anschließen und schon beginnt der Spaß! Das Set enthält eine Vielzahl von leuchtenden Bausteinen in verschiedenen Größen und Farben, damit du deiner Kreativität freien Lauf lassen kannst. Egal ob du ein Schloss, ein Auto oder eine futuristische Stadt baust, mit Light Stax Shine wird dein Projekt zum Hingucker. Die Bausteine sind aus hochwertigem, robustem Material gefertigt und garantieren langanhaltenden Spielspaß. Zusätzlich bietet das Set einen USB-Ladekabel, sodass du den wiederaufladbaren Batterie Baustein unkompliziert aufladen und wiederverwenden kannst. Ideal für Kinder und Erwachsene, die Freude am Bauen und Gestalten haben und ihre Kreationen zum Leben erwecken möchten. Hol dir jetzt das Open Brick Source Light Stax Shine und lasse deine Bauwerke in neuem Licht erstrahlen! ; 75 x STAX mit LED ; Wiederaufladbarer Batterie Baustein44,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Came Ersatz-Langsamwelle Sdn Bxv Für Automation – Code 119ribs003Die CAME 119RIBS003 Langsamlaufwelle ist ein mechanisches bertragungselement fr CAME-Automatisierungsgetriebemotoren. Sie bertrgt die reduzierte Bewegung vom Getriebe auf die mechanischen Steuerungskomponenten und gewhrleistet so ein ausreichendes Drehmoment und eine przise Steuerung. Gefertigt aus hochfesten Materialien, dient sie als Ersatz fr die Originalwelle bei Verschlei oder Beschdigung und stellt die Effizienz und Zuverlssigkeit der Automatisierung wieder her. Original CAME Ersatz-Langsamwelle Produktcode 119RIBS003 Komponente der mechanischen Getriebegruppe Gewhrleistet die korrekte Reduzierung und bertragung des Drehmoments Langlebige Materialien fr den Dauereinsatz Direkter Ersatz des Originalelements Wird in CAME-Automatisierungen fr Tore und Schranken verwendet38,86 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
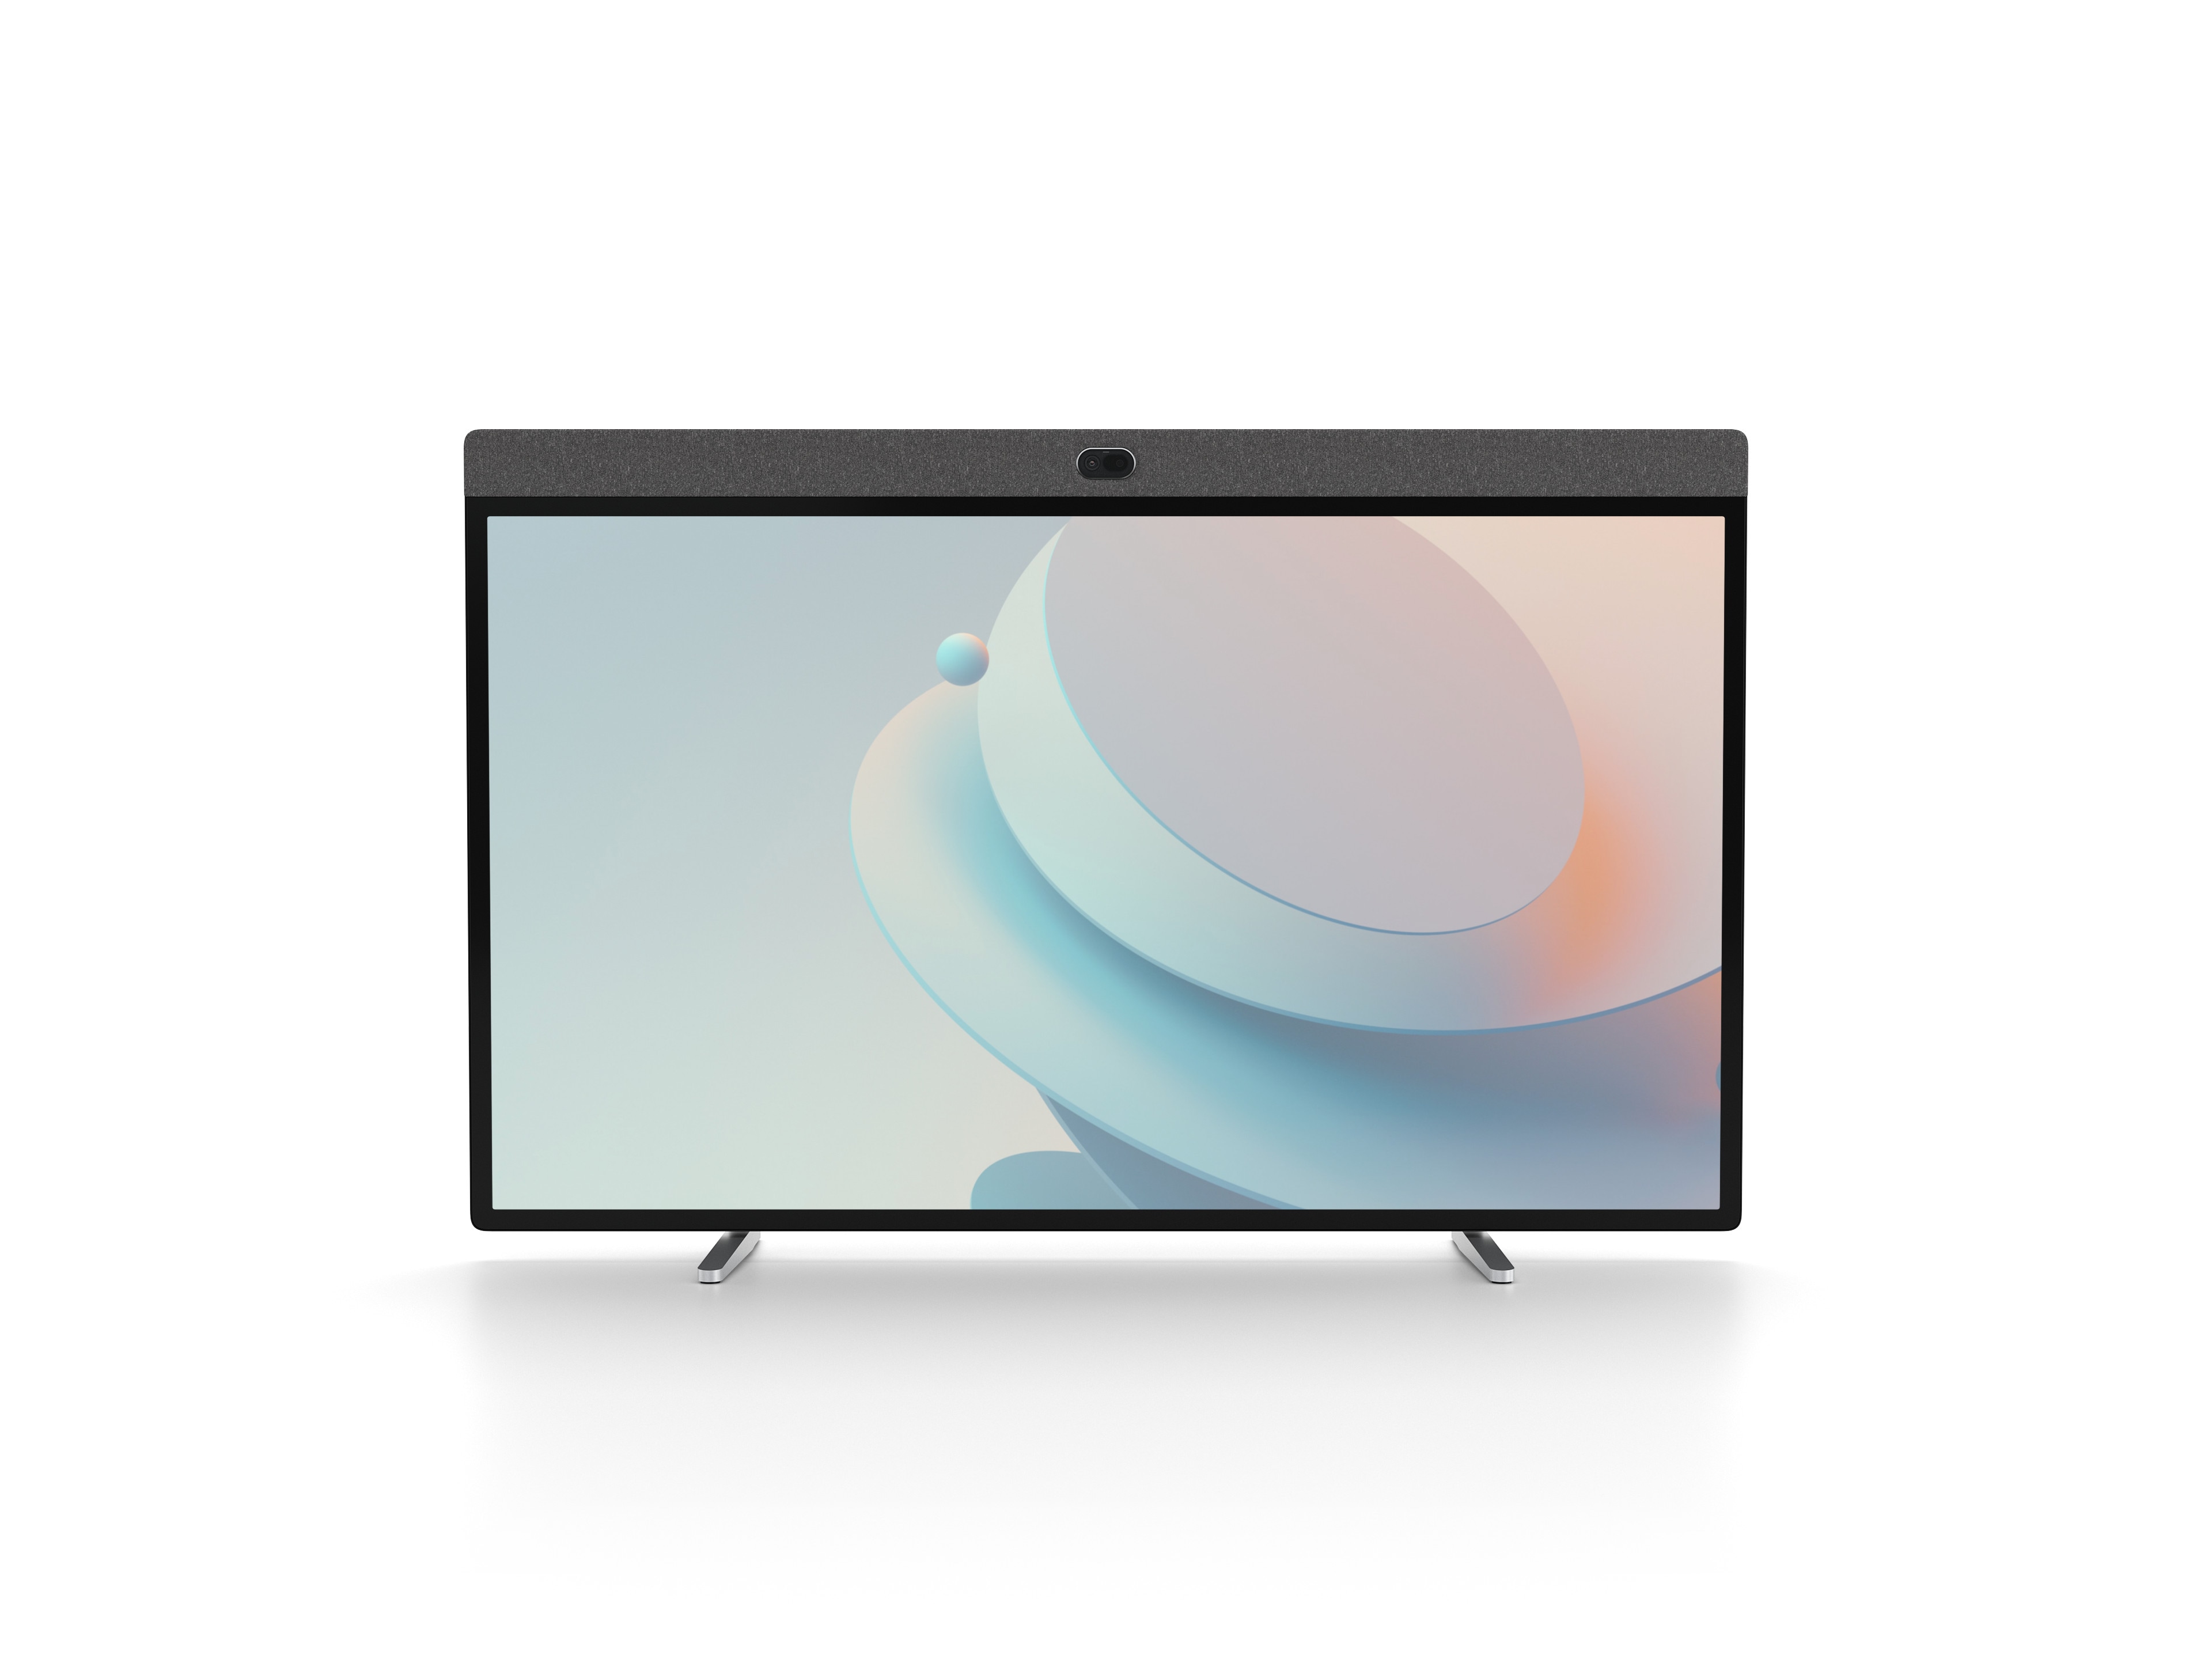
Neat Board 50 - Collaboration Touch-Board für Huddle- & Open-Space-Lösungen50" 4K-Multi-Touch-LED / 113° Sichtfeld Weitwinkelkamera + 50 MP Auflösung der Aufnahme / 4x Digitalzoom, 5x Mikrofone / Neat Active Marker / Zubehör (Nicht im Lieferumfang): Adapter Stand-, Halterung- & Wandhalt6921,90 €*Versand: 49,99 €Sichere Weiterleitung zum Anbieter


-
Wann entsteht eine außergerichtliche Einigungsgebühr?
Eine außergerichtliche Einigungsgebühr entsteht, wenn sich die Parteien in einem außergerichtlichen Verfahren auf eine einvernehmliche Lösung ihres Streits einigen. Dies kann beispielsweise in Form eines außergerichtlichen Vergleichs oder einer anderen Art der außergerichtlichen Einigung geschehen. Die Höhe der Einigungsgebühr richtet sich nach dem Gegenstandswert des Streitfalls und wird nach dem Rechtsanwaltsvergütungsgesetz (RVG) berechnet. Die außergerichtliche Einigungsgebühr ist eine zusätzliche Vergütung für den Rechtsanwalt, die neben den üblichen Anwaltsgebühren anfällt. **
-
Wie berechnet sich die Einigungsgebühr?
Die Einigungsgebühr berechnet sich nach dem Gegenstandswert des Streitfalls. Dieser Wert wird entweder von den Parteien festgelegt oder vom Gericht geschätzt. Die Höhe der Einigungsgebühr richtet sich nach dem Rechtsanwaltsvergütungsgesetz (RVG) und beträgt in der Regel ein Vielfaches des Streitwerts. Je höher der Streitwert, desto höher fällt auch die Einigungsgebühr aus. Es ist wichtig zu beachten, dass die genaue Berechnung der Einigungsgebühr von verschiedenen Faktoren abhängt und daher im Einzelfall geprüft werden sollte. **
-
Wann darf Anwalt Einigungsgebühr verlangen?
Die Einigungsgebühr kann ein Anwalt verlangen, wenn er erfolgreich bei der außergerichtlichen Einigung von Streitigkeiten zwischen den Parteien geholfen hat. Diese Einigung muss zu einer endgültigen und verbindlichen Lösung des Konflikts führen. Die Höhe der Einigungsgebühr richtet sich nach dem Streitwert und ist im Rechtsanwaltsvergütungsgesetz geregelt. Es ist wichtig zu beachten, dass die Einigungsgebühr nur in bestimmten Fällen anfällt und nicht automatisch bei jeder außergerichtlichen Einigung. **
-
Was sind die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt?
Die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt sind: 1. Fork des Repositorys, um Änderungen vorzunehmen. 2. Erstellung eines neuen Branches für die Änderungen und Commit der Code-Änderungen. 3. Einreichung eines Pull Requests für die Überprüfung durch andere Entwickler im Projekt. **
Wer trägt die Kosten einer Einigungsgebühr?
Die Kosten einer Einigungsgebühr werden in der Regel von beiden Parteien gemeinsam getragen. Dies bedeutet, dass sowohl der Kläger als auch der Beklagte jeweils die Hälfte der Gebühr übernehmen. In einigen Fällen kann jedoch auch eine andere Vereinbarung getroffen werden, bei der eine Partei die gesamte Gebühr übernimmt. Es ist wichtig, diese Kostenfrage im Voraus zu klären, um Missverständnisse und Streitigkeiten zu vermeiden. Letztendlich liegt es an den Parteien, sich auf die Kostenverteilung zu einigen, bevor die Einigungsgebühr fällig wird. **
Wann fällt die außergerichtliche Einigungsgebühr an?
Die außergerichtliche Einigungsgebühr fällt an, wenn sich die Parteien außergerichtlich auf eine Lösung ihres Streits einigen, ohne dass ein Gerichtsverfahren erforderlich ist. Diese Gebühr wird gemäß dem Rechtsanwaltsvergütungsgesetz (RVG) berechnet und richtet sich nach dem Gegenstandswert des Streits. Die Höhe der Gebühr kann je nach Vereinbarung zwischen Anwalt und Mandant variieren. Es ist wichtig zu beachten, dass die außergerichtliche Einigungsgebühr nur anfällt, wenn tatsächlich eine Einigung erzielt wird und keine gerichtliche Entscheidung erforderlich ist. **
Top-Angebote
Produkte zum Begriff Einigungsgebühr:
-
Additional Source codeNeuer Quellcode-Standard: Microsoft führt vereinfachte Syntax ein Source codes bilden das Fundament aller digitalen Werkzeuge, Anwendungen und Systeme, die wir täglich nutzen. Seit den ersten programmierbaren Computern Ende der 1940er Jahre hat sich die Art und Weise, wie Entwickler Programme schreiben, dramatisch verändert. Ursprünglich wurden Computer in Maschinensprache programmiert, jedoch führten komplexere Programme und Produktivitätsengpässe zur Einführung höherer Programmiersprachen wie Fortran Mitte der 1950er Jahre. Was ist source code überhaupt? Im Kern handelt es sich um eine Reihe von Anweisungen, die Programmierer schreiben, um Software zu erstellen. Diese source code definition erklärt, warum Quellcode so wichtig für die source code programming ist - er ermöglicht Entwicklern, Software anzupassen, zu verbessern und zu reparieren. Besonders bei Sprachen wie java source c...345,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Open Brick Source Light Stax ShineMit dem Open Brick Source Light Stax Shine bringst du deine Steckbaustein-Kreationen zum Leuchten! Diese innovativen Bausteine sind kompatibel mit den meisten herkömmlichen Steckbausteinen und ermöglichen dir, deine Modelle auf eine völlig neue Weise zu gestalten. Jeder Stein enthält eine kleine LED, die dein Bauwerk in verschiedenen Farben erstrahlen lässt. Einfach zusammenstecken, an die Energiequelle anschließen und schon beginnt der Spaß! Das Set enthält eine Vielzahl von leuchtenden Bausteinen in verschiedenen Größen und Farben, damit du deiner Kreativität freien Lauf lassen kannst. Egal ob du ein Schloss, ein Auto oder eine futuristische Stadt baust, mit Light Stax Shine wird dein Projekt zum Hingucker. Die Bausteine sind aus hochwertigem, robustem Material gefertigt und garantieren langanhaltenden Spielspaß. Zusätzlich bietet das Set einen USB-Ladekabel, sodass du den wiederaufladbaren Batterie Baustein unkompliziert aufladen und wiederverwenden kannst. Ideal für Kinder und Erwachsene, die Freude am Bauen und Gestalten haben und ihre Kreationen zum Leben erwecken möchten. Hol dir jetzt das Open Brick Source Light Stax Shine und lasse deine Bauwerke in neuem Licht erstrahlen! ; 75 x STAX mit LED ; Wiederaufladbarer Batterie Baustein44,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Entwickler effektiv Pull Requests nutzen, um Code-Änderungen in Open-Source-Projekten zu verwalten und zu überprüfen?
Entwickler können Pull Requests nutzen, um Code-Änderungen vorzuschlagen und Feedback von anderen Entwicklern einzuholen. Sie sollten klare Beschreibungen und Anleitungen bereitstellen, um den Review-Prozess zu erleichtern. Zudem ist es wichtig, auf Rückmeldungen einzugehen und Änderungen entsprechend umzusetzen, bevor der Code gemerged wird. **
-
Wann entsteht Einigungsgebühr RVG?
Die Einigungsgebühr nach dem Rechtsanwaltsvergütungsgesetz (RVG) entsteht, wenn ein Rechtsanwalt an der außergerichtlichen Einigung der Parteien in einem Streitfall mitgewirkt hat. Diese Einigung muss auf einem konkreten rechtlichen Problem beruhen und zu einer Beendigung des Streitfalls führen. Die Höhe der Einigungsgebühr richtet sich nach dem Gegenstandswert des Streitfalls und wird nach einem festgelegten Gebührensatz berechnet. Die Einigungsgebühr kann zusätzlich zu anderen Gebühren wie der Geschäftsgebühr oder der Verfahrensgebühr anfallen. **
-
Wann entsteht eine außergerichtliche Einigungsgebühr?
Eine außergerichtliche Einigungsgebühr entsteht, wenn sich die Parteien in einem außergerichtlichen Verfahren auf eine einvernehmliche Lösung ihres Streits einigen. Dies kann beispielsweise in Form eines außergerichtlichen Vergleichs oder einer anderen Art der außergerichtlichen Einigung geschehen. Die Höhe der Einigungsgebühr richtet sich nach dem Gegenstandswert des Streitfalls und wird nach dem Rechtsanwaltsvergütungsgesetz (RVG) berechnet. Die außergerichtliche Einigungsgebühr ist eine zusätzliche Vergütung für den Rechtsanwalt, die neben den üblichen Anwaltsgebühren anfällt. **
-
Wie berechnet sich die Einigungsgebühr?
Die Einigungsgebühr berechnet sich nach dem Gegenstandswert des Streitfalls. Dieser Wert wird entweder von den Parteien festgelegt oder vom Gericht geschätzt. Die Höhe der Einigungsgebühr richtet sich nach dem Rechtsanwaltsvergütungsgesetz (RVG) und beträgt in der Regel ein Vielfaches des Streitwerts. Je höher der Streitwert, desto höher fällt auch die Einigungsgebühr aus. Es ist wichtig zu beachten, dass die genaue Berechnung der Einigungsgebühr von verschiedenen Faktoren abhängt und daher im Einzelfall geprüft werden sollte. **
Ähnliche Suchbegriffe für Einigungsgebühr
-
Came Ersatz-Langsamwelle Sdn Bxv Für Automation – Code 119ribs003Die CAME 119RIBS003 Langsamlaufwelle ist ein mechanisches bertragungselement fr CAME-Automatisierungsgetriebemotoren. Sie bertrgt die reduzierte Bewegung vom Getriebe auf die mechanischen Steuerungskomponenten und gewhrleistet so ein ausreichendes Drehmoment und eine przise Steuerung. Gefertigt aus hochfesten Materialien, dient sie als Ersatz fr die Originalwelle bei Verschlei oder Beschdigung und stellt die Effizienz und Zuverlssigkeit der Automatisierung wieder her. Original CAME Ersatz-Langsamwelle Produktcode 119RIBS003 Komponente der mechanischen Getriebegruppe Gewhrleistet die korrekte Reduzierung und bertragung des Drehmoments Langlebige Materialien fr den Dauereinsatz Direkter Ersatz des Originalelements Wird in CAME-Automatisierungen fr Tore und Schranken verwendet38,86 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Neat Board 50 - Collaboration Touch-Board für Huddle- & Open-Space-Lösungen50" 4K-Multi-Touch-LED / 113° Sichtfeld Weitwinkelkamera + 50 MP Auflösung der Aufnahme / 4x Digitalzoom, 5x Mikrofone / Neat Active Marker / Zubehör (Nicht im Lieferumfang): Adapter Stand-, Halterung- & Wandhalt6921,90 €*Versand: 49,99 €Sichere Weiterleitung zum Anbieter
-
Gates, Bill: Source CodeSource Code , My Beginnings , > , Erscheinungsjahr: 20250204, Produktform: Leinen, Autoren: Gates, Bill, Seitenzahl/Blattzahl: 320, Abbildungen: 14 ILL; 16PP 4C PHOTOGRAPHS, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Business, Keyword: non fiction;fathers day gifts;top books;gifts for mom;gifts for husband;gifts for brother;gifts for dad;new books;autobio;bio;business books;business;best books;new releases;nonfiction books;nerd gifts;motivational;true stories;inspiration;leadership;true story;inspirational;autobiography;autobiography books;memoir;memoirs;autobiographies;biographies;biography;bill;source;source code;bill gates;bill gates book;code book;howard stern;product;how to be alone;bill gates biography;buy, Fachschema: Englische Bücher / Biografie, Erinnerung~Englische Bücher / Wirtschaft, Business~Erinnerung / Arbeit, Wirtschaft, Technik~Microsoft (Firma), Fachkategorie: Biografien: Wissenschaft, Technologie und Medizin~Memoiren, Berichte/Erinnerungen, Imprint-Titels: Knopf, Warengruppe: HC/Wirtschaft/Allgemeines, Lexika, Geschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 235, Breite: 156, Höhe: 22, Gewicht: 608, Produktform: Gebunden, Genre: Importe,23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.30387,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann darf Anwalt Einigungsgebühr verlangen?
Die Einigungsgebühr kann ein Anwalt verlangen, wenn er erfolgreich bei der außergerichtlichen Einigung von Streitigkeiten zwischen den Parteien geholfen hat. Diese Einigung muss zu einer endgültigen und verbindlichen Lösung des Konflikts führen. Die Höhe der Einigungsgebühr richtet sich nach dem Streitwert und ist im Rechtsanwaltsvergütungsgesetz geregelt. Es ist wichtig zu beachten, dass die Einigungsgebühr nur in bestimmten Fällen anfällt und nicht automatisch bei jeder außergerichtlichen Einigung. **
-
Was sind die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt?
Die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt sind: 1. Fork des Repositorys, um Änderungen vorzunehmen. 2. Erstellung eines neuen Branches für die Änderungen und Commit der Code-Änderungen. 3. Einreichung eines Pull Requests für die Überprüfung durch andere Entwickler im Projekt. **
-
Wer trägt die Kosten einer Einigungsgebühr?
Die Kosten einer Einigungsgebühr werden in der Regel von beiden Parteien gemeinsam getragen. Dies bedeutet, dass sowohl der Kläger als auch der Beklagte jeweils die Hälfte der Gebühr übernehmen. In einigen Fällen kann jedoch auch eine andere Vereinbarung getroffen werden, bei der eine Partei die gesamte Gebühr übernimmt. Es ist wichtig, diese Kostenfrage im Voraus zu klären, um Missverständnisse und Streitigkeiten zu vermeiden. Letztendlich liegt es an den Parteien, sich auf die Kostenverteilung zu einigen, bevor die Einigungsgebühr fällig wird. **
-
Wann fällt die außergerichtliche Einigungsgebühr an?
Die außergerichtliche Einigungsgebühr fällt an, wenn sich die Parteien außergerichtlich auf eine Lösung ihres Streits einigen, ohne dass ein Gerichtsverfahren erforderlich ist. Diese Gebühr wird gemäß dem Rechtsanwaltsvergütungsgesetz (RVG) berechnet und richtet sich nach dem Gegenstandswert des Streits. Die Höhe der Gebühr kann je nach Vereinbarung zwischen Anwalt und Mandant variieren. Es ist wichtig zu beachten, dass die außergerichtliche Einigungsgebühr nur anfällt, wenn tatsächlich eine Einigung erzielt wird und keine gerichtliche Entscheidung erforderlich ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.