Domain ghcr.de kaufen?
Wir ziehen mit dem Projekt
ghcr.de um.
Sind Sie am Kauf der Domain
ghcr.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ghcr.de kaufen?
Wie können Entwickler effektiv Pull Requests nutzen, um Code-Änderungen in Open-Source-Projekten zu verwalten und zu überprüfen?
Entwickler können Pull Requests nutzen, um Code-Änderungen vorzuschlagen und Feedback von anderen Entwicklern einzuholen. Sie sollten klare Beschreibungen und Anleitungen bereitstellen, um den Review-Prozess zu erleichtern. Zudem ist es wichtig, auf Rückmeldungen einzugehen und Änderungen entsprechend umzusetzen, bevor der Code gemerged wird. **
Was sind die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt?
Die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt sind: 1. Fork des Repositorys, um Änderungen vorzunehmen. 2. Erstellung eines neuen Branches für die Änderungen und Commit der Code-Änderungen. 3. Einreichung eines Pull Requests für die Überprüfung durch andere Entwickler im Projekt. **
Ähnliche Suchbegriffe für Web-Security
Top-Angebote
Produkte zum Begriff Web-Security:
-
Web Application Security, Fachbücher von Andrew HoffmanIn der ersten Auflage dieses von der Kritik gefeierten Buches definierte Andrew Hoffman die drei Säulen der Anwendungssicherheit: Aufklärung, Offensive und Defensive. In dieser überarbeiteten und aktualisierten zweiten Auflage untersucht er Dutzende verwandter Themen, von den neuesten Angriffstypen und -minderungen bis hin zu Bedrohungsmodellierung, dem sicheren Softwareentwicklungslebenszyklus und mehr. Hoffman, leitender Sicherheitsingenieur bei Ripple, bietet auch Informationen zu Exploits und Minderungen für mehrere zusätzliche Webanwendungstechnologien wie GraphQL, cloudbasierte Bereitstellungen, Content Delivery Networks und serverseitiges Rendering. Folgend dem Lehrplan des ersten Buches ist diese zweite Auflage in drei distincte Säulen unterteilt, die drei separate Fähigkeiten umfassen: Säule 1: Aufklärung - Lernen Sie Techniken zur Kartierung und Dokumentation von Webanwendungen aus der Ferne, einschliesslich Verfahren zur Arbeit mit Webanwendungen. Säule 2: Offensive - Erkunden Sie Methoden zum Angreifen von Webanwendungen mithilfe einer Reihe hochwirksamer Exploits, die von den besten Hackern der Welt bewiesen wurden. Diese Fähigkeiten sind wertvoll, wenn sie zusammen mit den Fähigkeiten aus Säule 3 eingesetzt werden. Säule 3: Defensive - Bauen Sie auf den in den ersten beiden Teilen erworbenen Fähigkeiten auf, um effektive und langlebige Minderungen für jeden der in Säule 2 beschriebenen Angriffe zu erstellen.53,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hoffman, Andrew: Web Application SecurityWeb Application Security , Exploitation and Countermeasures for Modern Web Applications , > , Auflage: 2nd Edition, Erscheinungsjahr: 20240228, Produktform: Kartoniert, Autoren: Hoffman, Andrew, Auflage: 24002, Auflage/Ausgabe: 2nd Edition, Themenüberschrift: COMPUTERS / Security / Networking, Fachschema: Informationstechnologie~IT~Technologie / Informationstechnologie~Kryptografie~Verschlüsselung~Programmiersprachen~Microsoft SharePoint (WebServices, Portal)~Web Services (EDV)~Datensicherheit / Netz, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 230, Breite: 175, Höhe: 24, Gewicht: 778, Produktform: Kartoniert, Genre: Importe,53,84 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
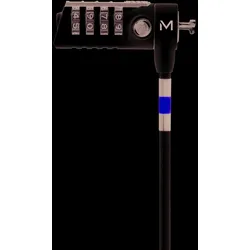
Mobilis Wedge - Slim security lock - Code, Notebook Security, WeissDas Mobilis Wedge Slim Security Lock ist eine zuverlässige Lösung zum Schutz von Laptops und anderen tragbaren Geräten. Mit einem eleganten und kompakten Design bietet dieses Notebookschloss eine einfache Handhabung und effektive Sicherheit. Es ist mit einer elektronischen Zahlenkombination ausgestattet, die eine individuelle Codierung ermöglicht, um unbefugten Zugriff zu verhindern. Das Kabel hat eine Länge von 1,8 Metern und einen Durchmesser von 4 mm, was eine flexible Befestigung an verschiedenen Objekten ermöglicht. Mit einem Gewicht von nur 132 Gramm ist das Schloss leicht und ideal für den mobilen Einsatz. Es ist eine praktische Wahl für alle, die ihre Geräte unterwegs schützen möchten. - Elektronische Zahlenkombination für individuelle Sicherheit - Flexible Kabellänge von 1,8 Metern - Leichtes Design mit nur 132 Gramm.108,77 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist der Security Code einer Kreditkarte?
Der Security Code einer Kreditkarte ist eine dreistellige Zahl (manchmal auch vierstellig), die auf der Rückseite der Karte gedruckt ist. Er dient als zusätzliche Sicherheitsmaßnahme bei Online-Transaktionen, um sicherzustellen, dass der Karteninhaber tatsächlich im Besitz der Karte ist. Der Security Code wird normalerweise bei Einkäufen im Internet abgefragt und sollte niemals an Dritte weitergegeben werden. Durch die Eingabe des Security Codes wird die Sicherheit der Transaktion erhöht und das Risiko von betrügerischen Aktivitäten minimiert. **
-
Wo ist der Security Code auf der Maestro?
Der Security Code auf einer Maestro-Karte befindet sich auf der Rückseite der Karte. Er besteht in der Regel aus drei Zahlen und wird oft als CVV-Code bezeichnet. Dieser Code dient zur zusätzlichen Sicherheit bei Online-Transaktionen, um sicherzustellen, dass der Karteninhaber tatsächlich im Besitz der Karte ist. Es ist wichtig, den Security Code vertraulich zu behandeln und niemals mit anderen Personen zu teilen, um Betrug zu vermeiden. Wenn Sie Schwierigkeiten haben, den Security Code zu finden, wenden Sie sich am besten an Ihre Bank oder den Kartenherausgeber für weitere Unterstützung. **
-
Wie verwende ich Open-Source-Code von GitHub?
Um Open-Source-Code von GitHub zu verwenden, musst du zunächst das Repository des Projekts finden, das du verwenden möchtest. Du kannst dann den Code herunterladen oder das Repository klonen, um eine lokale Kopie zu erstellen. Du kannst den Code dann in deinem eigenen Projekt verwenden, indem du ihn importierst oder in deine Dateien einfügst. Stelle sicher, dass du die Lizenzbedingungen des Codes beachtest und gegebenenfalls den Autor des Codes angibst. **
-
Ist QR-Code-Freeware oder Open-Source-Software?
Ein QR-Code ist weder Freeware noch Open-Source-Software. Ein QR-Code ist eine Art zweidimensionaler Barcode, der Informationen in Form von schwarzen Punkten auf einem weißen Hintergrund darstellt. Es handelt sich dabei um eine Technologie, die von verschiedenen Unternehmen und Organisationen entwickelt wurde und frei genutzt werden kann. Es gibt jedoch verschiedene Softwarelösungen, die QR-Codes generieren können, von denen einige Freeware oder Open-Source sein können. **
Was ist der Unterschied zwischen Kaspersky Internet Security und Total Security?
Was ist der Unterschied zwischen Kaspersky Internet Security und Total Security? Kaspersky Internet Security bietet grundlegende Sicherheitsfunktionen wie Virenschutz, Firewall und Anti-Phishing-Schutz für PCs, Macs und Mobilgeräte. Total Security hingegen bietet zusätzliche Funktionen wie Passwort-Manager, Dateiverschlüsselung und Kindersicherung. Total Security ist daher umfassender und bietet einen erweiterten Schutz für alle Aspekte der digitalen Sicherheit. Letztendlich hängt die Wahl zwischen den beiden Produkten von den individuellen Sicherheitsbedürfnissen und dem Budget des Nutzers ab. **
Gibt Rewe Security Hausverbot?
Ja, Rewe hat das Recht, Personen Hausverbot zu erteilen, wenn sie gegen die Hausordnung verstoßen oder anderweitig das Geschäft stören. Die Entscheidung liegt in der Regel bei der jeweiligen Filialleitung oder dem Sicherheitspersonal. **
Top-Angebote
Produkte zum Begriff Web-Security:
-
Das Open Web Application Security Project (OWASP) und Schwachstellen in Web-Applikationen. Risikoabschätzung des Vorfalls 'Panama Papers'; TaschenbuchDas Open Web Application Security Project (owasp) Und Schwachstellen In Web-applikationen. Risikoabschätzung Des Vorfalls 'panama Papers'; Taschenbuch Von Stefan Schärmeli, Grin, 978-3-346-87941-7, Seitenanzahl: 2817,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Web Application Security, Fachbücher von Andrew HoffmanIn der ersten Auflage dieses von der Kritik gefeierten Buches definierte Andrew Hoffman die drei Säulen der Anwendungssicherheit: Aufklärung, Offensive und Defensive. In dieser überarbeiteten und aktualisierten zweiten Auflage untersucht er Dutzende verwandter Themen, von den neuesten Angriffstypen und -minderungen bis hin zu Bedrohungsmodellierung, dem sicheren Softwareentwicklungslebenszyklus und mehr. Hoffman, leitender Sicherheitsingenieur bei Ripple, bietet auch Informationen zu Exploits und Minderungen für mehrere zusätzliche Webanwendungstechnologien wie GraphQL, cloudbasierte Bereitstellungen, Content Delivery Networks und serverseitiges Rendering. Folgend dem Lehrplan des ersten Buches ist diese zweite Auflage in drei distincte Säulen unterteilt, die drei separate Fähigkeiten umfassen: Säule 1: Aufklärung - Lernen Sie Techniken zur Kartierung und Dokumentation von Webanwendungen aus der Ferne, einschliesslich Verfahren zur Arbeit mit Webanwendungen. Säule 2: Offensive - Erkunden Sie Methoden zum Angreifen von Webanwendungen mithilfe einer Reihe hochwirksamer Exploits, die von den besten Hackern der Welt bewiesen wurden. Diese Fähigkeiten sind wertvoll, wenn sie zusammen mit den Fähigkeiten aus Säule 3 eingesetzt werden. Säule 3: Defensive - Bauen Sie auf den in den ersten beiden Teilen erworbenen Fähigkeiten auf, um effektive und langlebige Minderungen für jeden der in Säule 2 beschriebenen Angriffe zu erstellen.53,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hoffman, Andrew: Web Application SecurityWeb Application Security , Exploitation and Countermeasures for Modern Web Applications , > , Auflage: 2nd Edition, Erscheinungsjahr: 20240228, Produktform: Kartoniert, Autoren: Hoffman, Andrew, Auflage: 24002, Auflage/Ausgabe: 2nd Edition, Themenüberschrift: COMPUTERS / Security / Networking, Fachschema: Informationstechnologie~IT~Technologie / Informationstechnologie~Kryptografie~Verschlüsselung~Programmiersprachen~Microsoft SharePoint (WebServices, Portal)~Web Services (EDV)~Datensicherheit / Netz, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 230, Breite: 175, Höhe: 24, Gewicht: 778, Produktform: Kartoniert, Genre: Importe,53,84 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Entwickler effektiv Pull Requests nutzen, um Code-Änderungen in Open-Source-Projekten zu verwalten und zu überprüfen?
Entwickler können Pull Requests nutzen, um Code-Änderungen vorzuschlagen und Feedback von anderen Entwicklern einzuholen. Sie sollten klare Beschreibungen und Anleitungen bereitstellen, um den Review-Prozess zu erleichtern. Zudem ist es wichtig, auf Rückmeldungen einzugehen und Änderungen entsprechend umzusetzen, bevor der Code gemerged wird. **
-
Was sind die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt?
Die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt sind: 1. Fork des Repositorys, um Änderungen vorzunehmen. 2. Erstellung eines neuen Branches für die Änderungen und Commit der Code-Änderungen. 3. Einreichung eines Pull Requests für die Überprüfung durch andere Entwickler im Projekt. **
-
Was ist der Security Code einer Kreditkarte?
Der Security Code einer Kreditkarte ist eine dreistellige Zahl (manchmal auch vierstellig), die auf der Rückseite der Karte gedruckt ist. Er dient als zusätzliche Sicherheitsmaßnahme bei Online-Transaktionen, um sicherzustellen, dass der Karteninhaber tatsächlich im Besitz der Karte ist. Der Security Code wird normalerweise bei Einkäufen im Internet abgefragt und sollte niemals an Dritte weitergegeben werden. Durch die Eingabe des Security Codes wird die Sicherheit der Transaktion erhöht und das Risiko von betrügerischen Aktivitäten minimiert. **
-
Wo ist der Security Code auf der Maestro?
Der Security Code auf einer Maestro-Karte befindet sich auf der Rückseite der Karte. Er besteht in der Regel aus drei Zahlen und wird oft als CVV-Code bezeichnet. Dieser Code dient zur zusätzlichen Sicherheit bei Online-Transaktionen, um sicherzustellen, dass der Karteninhaber tatsächlich im Besitz der Karte ist. Es ist wichtig, den Security Code vertraulich zu behandeln und niemals mit anderen Personen zu teilen, um Betrug zu vermeiden. Wenn Sie Schwierigkeiten haben, den Security Code zu finden, wenden Sie sich am besten an Ihre Bank oder den Kartenherausgeber für weitere Unterstützung. **
Ähnliche Suchbegriffe für Web-Security
-
Mobilis Wedge - Slim security lock - Code, Notebook Security, WeissDas Mobilis Wedge Slim Security Lock ist eine zuverlässige Lösung zum Schutz von Laptops und anderen tragbaren Geräten. Mit einem eleganten und kompakten Design bietet dieses Notebookschloss eine einfache Handhabung und effektive Sicherheit. Es ist mit einer elektronischen Zahlenkombination ausgestattet, die eine individuelle Codierung ermöglicht, um unbefugten Zugriff zu verhindern. Das Kabel hat eine Länge von 1,8 Metern und einen Durchmesser von 4 mm, was eine flexible Befestigung an verschiedenen Objekten ermöglicht. Mit einem Gewicht von nur 132 Gramm ist das Schloss leicht und ideal für den mobilen Einsatz. Es ist eine praktische Wahl für alle, die ihre Geräte unterwegs schützen möchten. - Elektronische Zahlenkombination für individuelle Sicherheit - Flexible Kabellänge von 1,8 Metern - Leichtes Design mit nur 132 Gramm.108,77 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
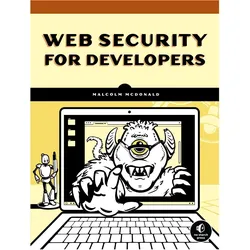
Web Security for Developers, Fachbücher von Malcolm McDonaldWebsicherheit leicht gemacht. Dieses Buch behandelt die häufigsten Methoden, wie Websites gehackt werden, und wie Webentwickler sich verteidigen können. Die Welt hat sich verändert. Heute öffnest du jedes Mal, wenn du eine Seite online stellst, diese für Angriffe. Ein unerfahrener Entwickler kann leicht durch die Schwierigkeiten, eine Website richtig abzusichern, entmutigt werden. Aber hab Hoffnung: Eine Armee von Sicherheitsforschern ist unterwegs, um Sicherheitslücken zu entdecken, zu dokumentieren und zu beheben. Glücklicherweise sind die Werkzeuge, die du benötigst, um deine Seite abzusichern, kostenlos verfügbar und in der Regel einfach zu bedienen. Websicherheit für Entwickler wird dir beibringen, wie deine Websites anfällig für Angriffe sind und wie du sie schützen kannst. Jedes Kapitel behandelt eine wesentliche Sicherheitsanfälligkeit und untersucht einen realen Angriff, ergänzt durch reichlich Code, um dir sowohl die Schwachstelle als auch die Lösung zu zeigen. Du wirst lernen, wie du: - Dich gegen SQL-Injection-Angriffe, bösartiges JavaScript und Cross-Site-Request-Forgery schützt - Authentifizierung hinzufügst und den Zugriff kontrollierst, um Konten zu schützen - Benutzerkonten absicherst, um Angriffe zu verhindern, die auf das Raten von Passwörtern, das Stehlen von Sitzungen oder das Eskalieren von Berechtigungen angewiesen sind - Verschlüsselung implementierst - Schwachstellen in veralteten Codes verwaltest - Informationslecks verhinderst, die Schwachstellen offenbaren - Fortgeschrittene Angriffe wie Malvertising und Denial-of-Service abschwächst Während du besser darin wirst, Schwachstellen zu identifizieren und zu beheben, wirst du lernen, disziplinierten, sicheren Code zu schreiben und dabei ein besserer Programmierer zu werden.38,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mobilis Corporate Security Lock - CodeUm Ihr Büro- oder mobiles IT-Equipment vor Diebstahl zu schützen, hat MOBILIS dieses 1,8 m lange, gehärtete Stahl-Sicherheitskabel entwickelt.Dieses Kabel hält einem Druck von bis zu 1 Tonne stand und dient als unverzichtbares Zubehör für zusätzliche Sicherheit für Ihre IT-Ausrüstung, wo immer Sie sich befinden. > Highlights - Sicherheitskabel für IT-Ausrüstung - Gehärtetes Stahl-Sicherheitskabel - Vierstelliges Kombinationsvorhängeschloss (10.000 mögliche Kombinationen) - Länge: 1,8 m - Kabel hat 4 mm Durchmesser - Hält Druck von bis zu 1 Tonne stand - Mit allen Computern kompatibel mit Sicherheitsschlitz (7x3 mm) - Kompatibilität auch mit MOBILIS-Sicherheitsschlitz (Sonderzubehör 001229) > Produkttyp - Zubehör - ear-Kategorie (ElektroG): irrelevant > Versand - WEEE: 62805472 > Grundeigenschaften - Farbe: Weiß > Lieferumfang - Mobilis Corporate Security Lock - Code21,53 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie verwende ich Open-Source-Code von GitHub?
Um Open-Source-Code von GitHub zu verwenden, musst du zunächst das Repository des Projekts finden, das du verwenden möchtest. Du kannst dann den Code herunterladen oder das Repository klonen, um eine lokale Kopie zu erstellen. Du kannst den Code dann in deinem eigenen Projekt verwenden, indem du ihn importierst oder in deine Dateien einfügst. Stelle sicher, dass du die Lizenzbedingungen des Codes beachtest und gegebenenfalls den Autor des Codes angibst. **
-
Ist QR-Code-Freeware oder Open-Source-Software?
Ein QR-Code ist weder Freeware noch Open-Source-Software. Ein QR-Code ist eine Art zweidimensionaler Barcode, der Informationen in Form von schwarzen Punkten auf einem weißen Hintergrund darstellt. Es handelt sich dabei um eine Technologie, die von verschiedenen Unternehmen und Organisationen entwickelt wurde und frei genutzt werden kann. Es gibt jedoch verschiedene Softwarelösungen, die QR-Codes generieren können, von denen einige Freeware oder Open-Source sein können. **
-
Was ist der Unterschied zwischen Kaspersky Internet Security und Total Security?
Was ist der Unterschied zwischen Kaspersky Internet Security und Total Security? Kaspersky Internet Security bietet grundlegende Sicherheitsfunktionen wie Virenschutz, Firewall und Anti-Phishing-Schutz für PCs, Macs und Mobilgeräte. Total Security hingegen bietet zusätzliche Funktionen wie Passwort-Manager, Dateiverschlüsselung und Kindersicherung. Total Security ist daher umfassender und bietet einen erweiterten Schutz für alle Aspekte der digitalen Sicherheit. Letztendlich hängt die Wahl zwischen den beiden Produkten von den individuellen Sicherheitsbedürfnissen und dem Budget des Nutzers ab. **
-
Gibt Rewe Security Hausverbot?
Ja, Rewe hat das Recht, Personen Hausverbot zu erteilen, wenn sie gegen die Hausordnung verstoßen oder anderweitig das Geschäft stören. Die Entscheidung liegt in der Regel bei der jeweiligen Filialleitung oder dem Sicherheitspersonal. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.