Domain ghcr.de kaufen?
Wir ziehen mit dem Projekt
ghcr.de um.
Sind Sie am Kauf der Domain
ghcr.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ghcr.de kaufen?
Was ist die Polymerase-Kettenreaktion (PCR)?
Die Polymerase-Kettenreaktion (PCR) ist eine Methode in der Molekularbiologie, mit der DNA in vitro vervielfältigt werden kann. Dabei werden spezifische DNA-Abschnitte durch wiederholte Denaturierung, Primer-Hybridisierung und DNA-Synthese amplifiziert. Die PCR wird in vielen Bereichen der Forschung, Diagnostik und Forensik eingesetzt. **
Wie wird die Polymerase-Kettenreaktion in der medizinischen Diagnostik eingesetzt? Welche Verfahren und Techniken werden bei der Polymerase-Kettenreaktion angewendet?
Die Polymerase-Kettenreaktion (PCR) wird in der medizinischen Diagnostik verwendet, um DNA zu vervielfältigen und bestimmte Gene oder Krankheitserreger nachzuweisen. Dabei werden Verfahren wie die Real-Time-PCR, Nested-PCR oder Multiplex-PCR angewendet, um die Sensitivität und Spezifität der Tests zu erhöhen. Zusätzlich können auch Techniken wie die Reverse-Transkriptase-PCR (RT-PCR) oder die Digital-PCR eingesetzt werden, um spezifische Informationen über RNA oder absolute DNA-Mengen zu erhalten. **
Ähnliche Suchbegriffe für Polymerase-Kettenreaktion
Top-Angebote
Produkte zum Begriff Polymerase-Kettenreaktion:
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
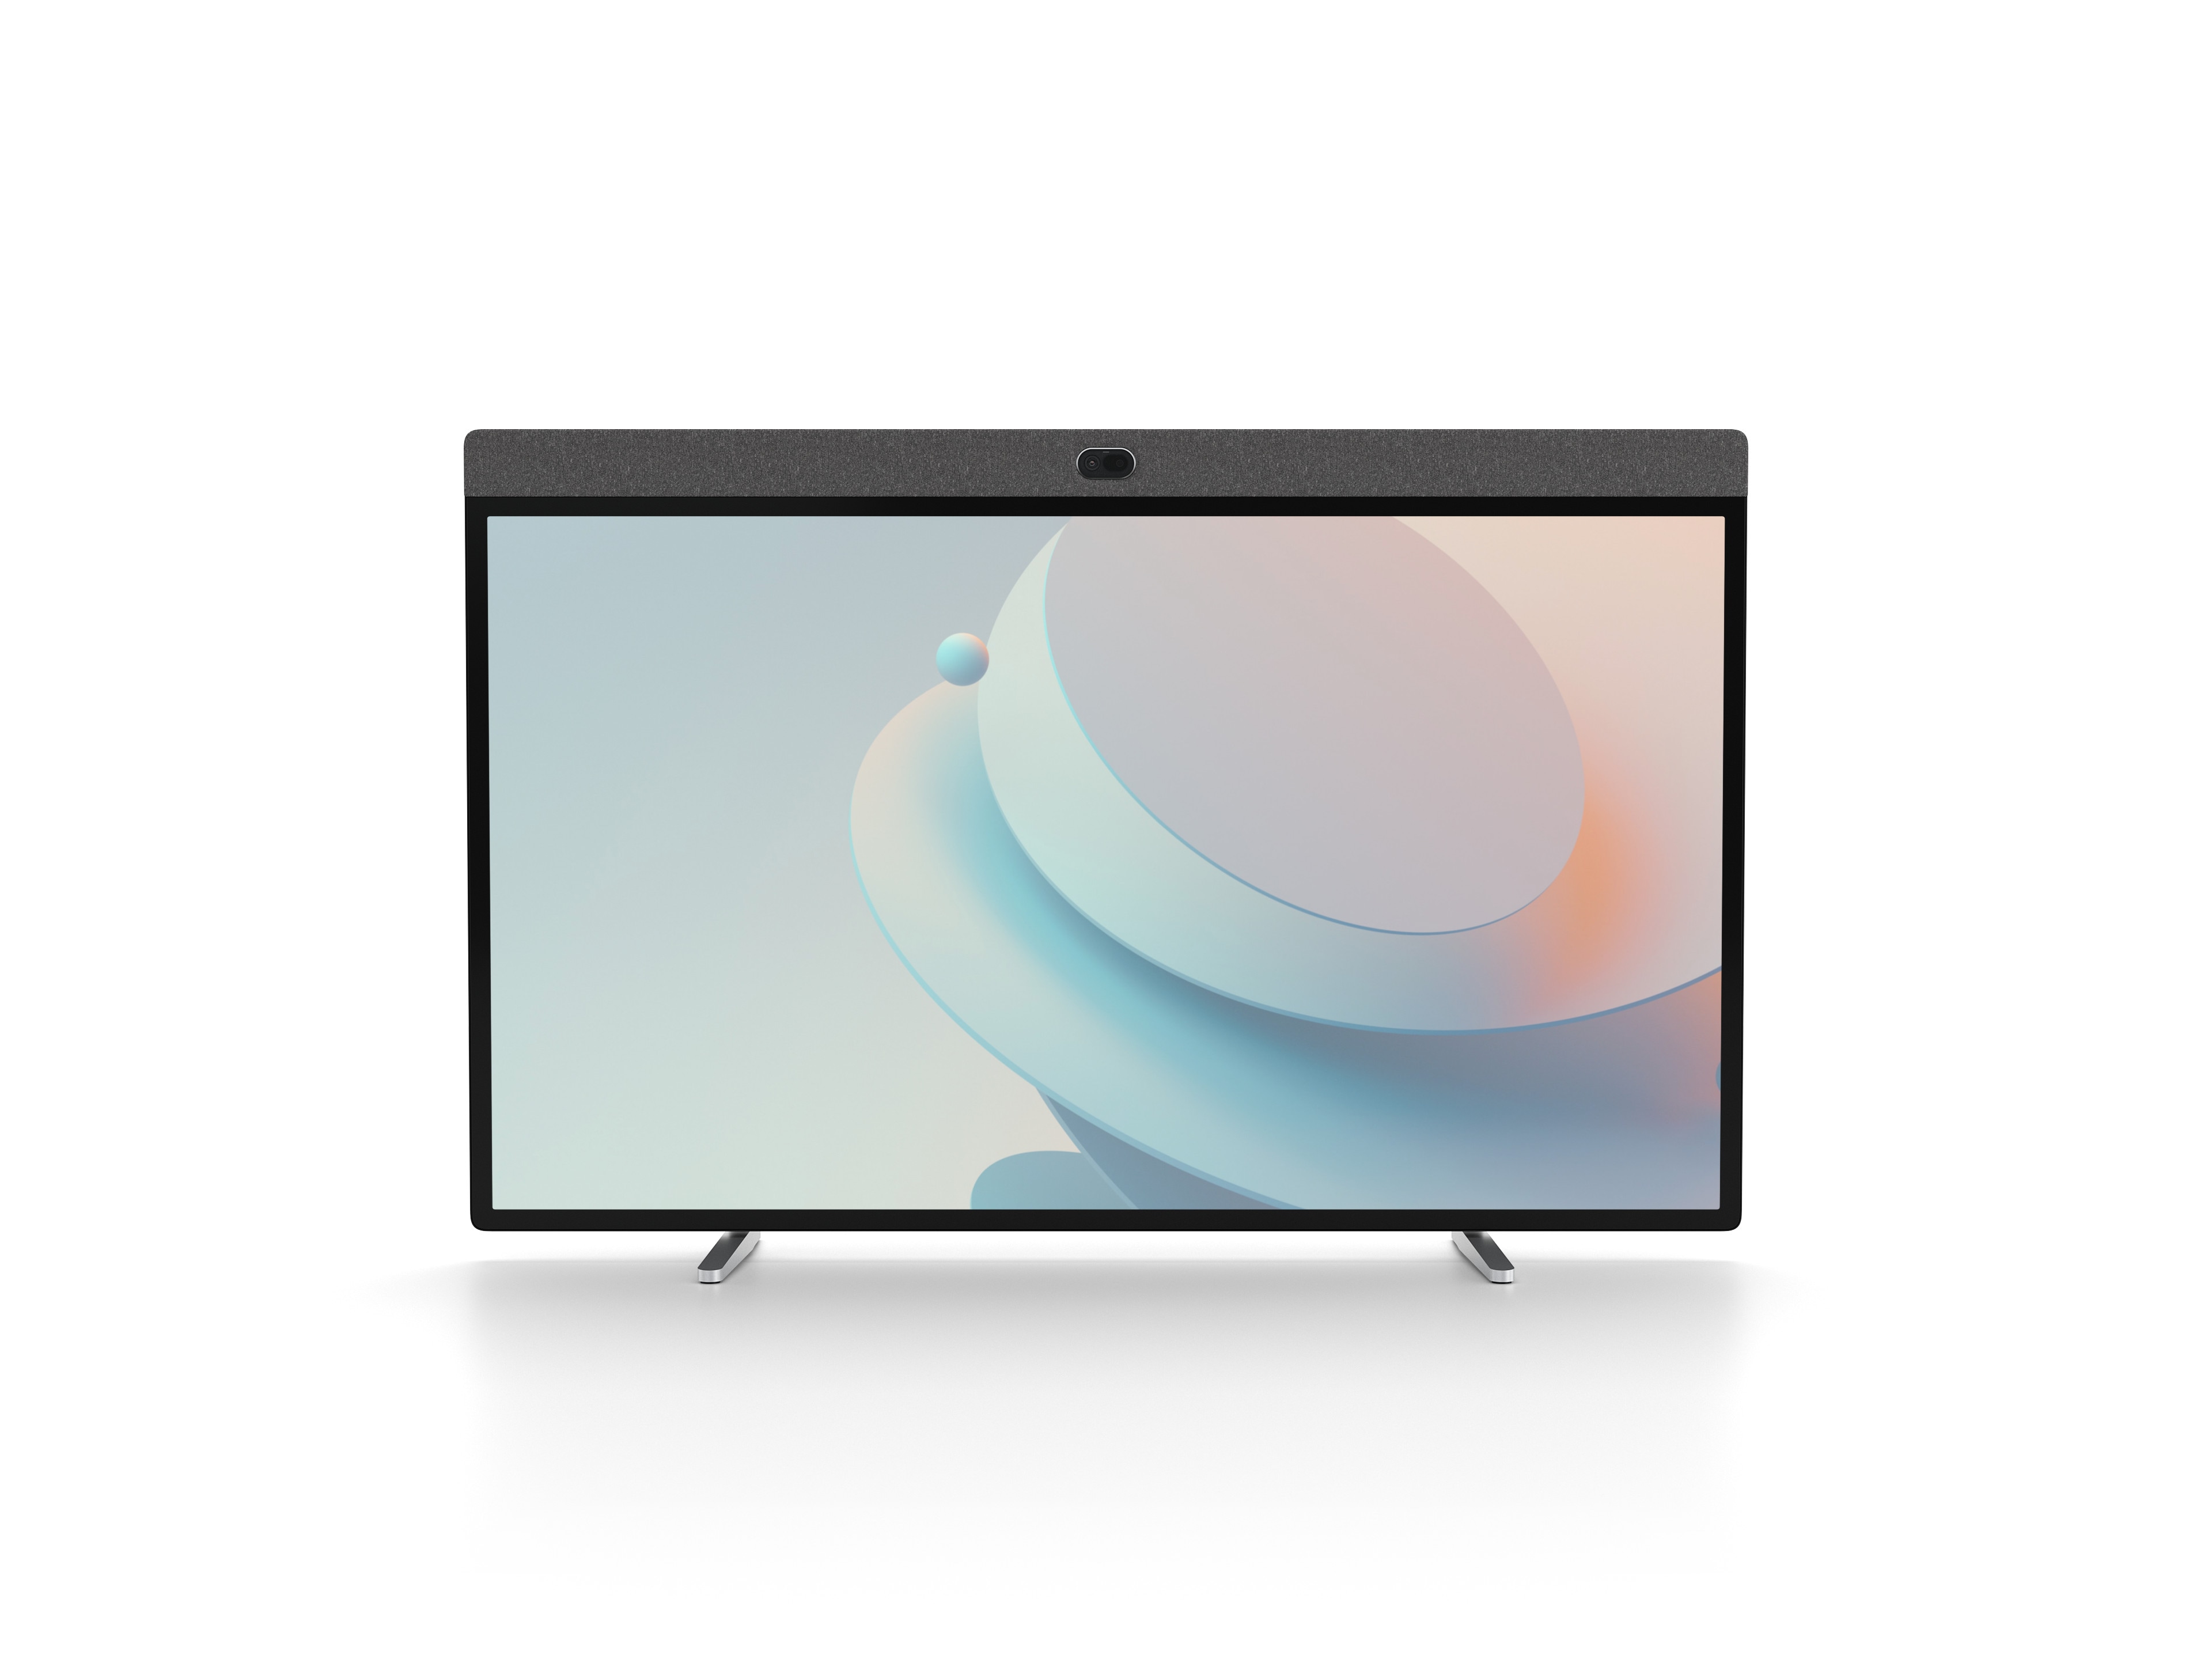
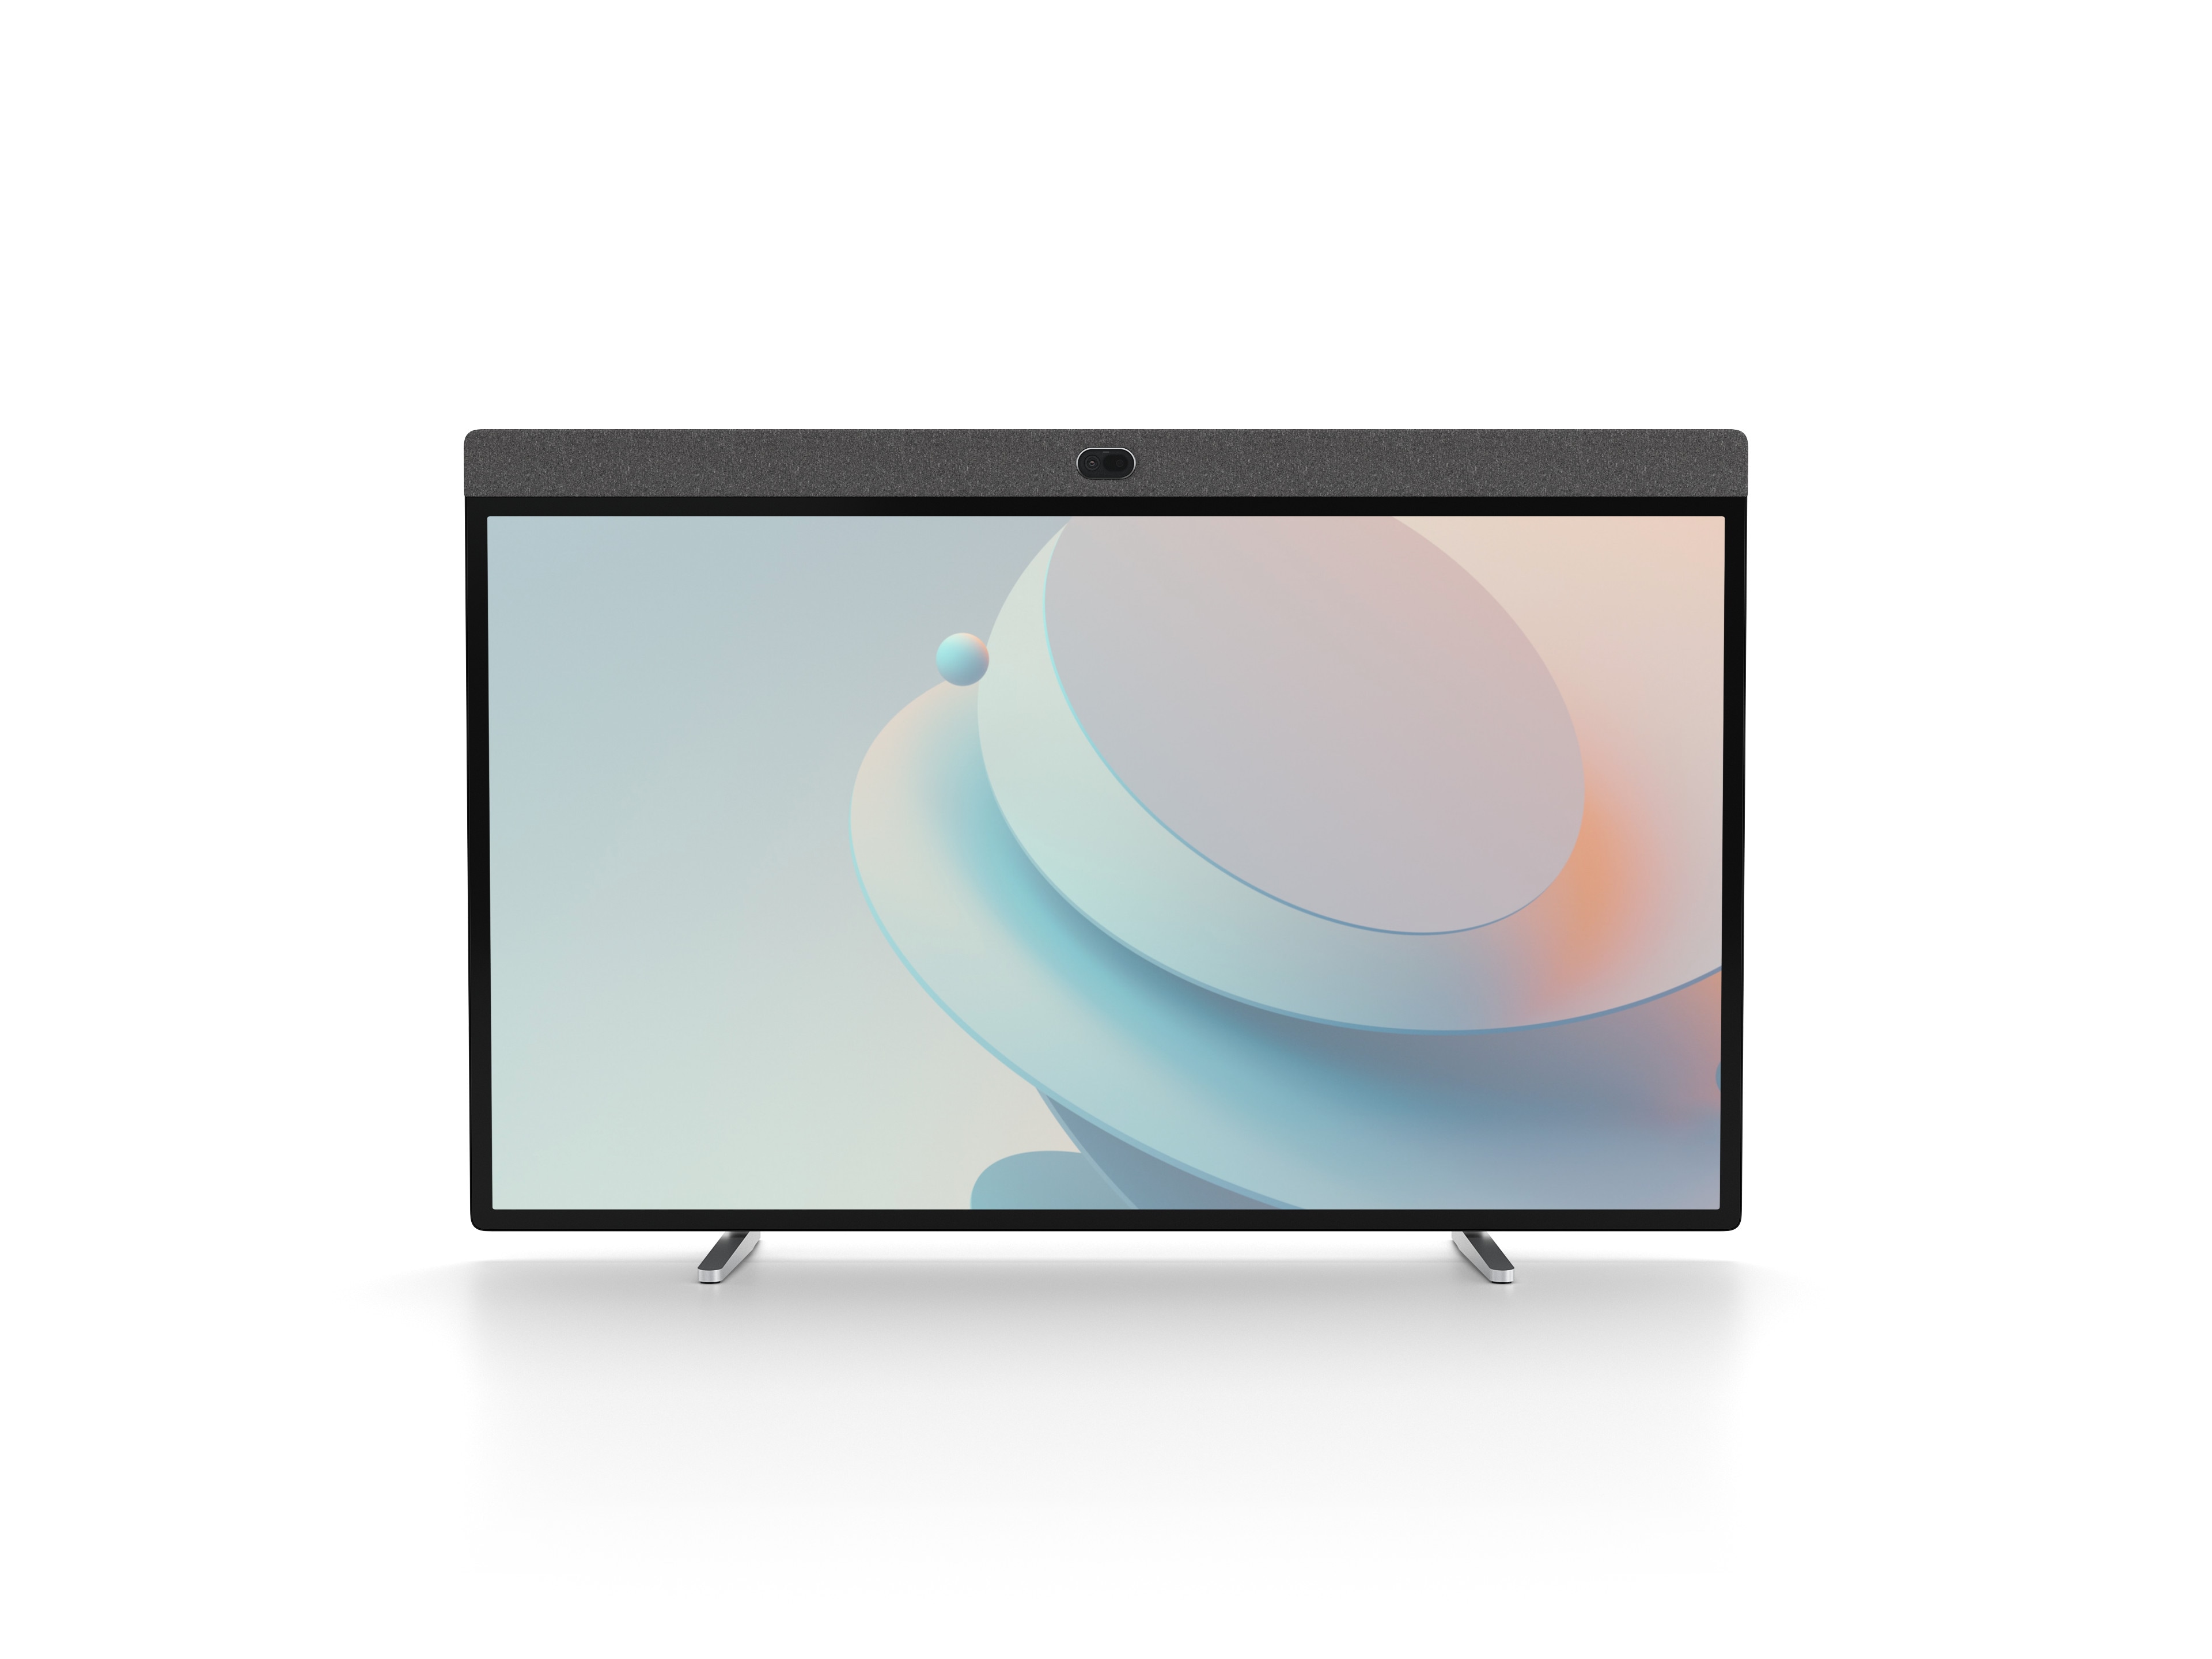
Neat Board 50 - Collaboration Touch-Board für Huddle- & Open-Space-Lösungen50" 4K-Multi-Touch-LED / 113° Sichtfeld Weitwinkelkamera + 50 MP Auflösung der Aufnahme / 4x Digitalzoom, 5x Mikrofone / Neat Active Marker / Zubehör (Nicht im Lieferumfang): Adapter Stand-, Halterung- & Wandhalt Dank Kompatibilität zu MS Teams und Zoom passt das Board zu den am häufigsten verwendeten Lösungen für Konferenzen.6913,69 €*Versand: 49,99 €Sichere Weiterleitung zum Anbieter
-
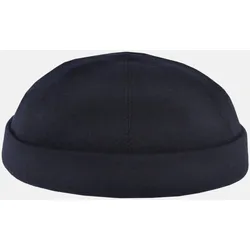
Hanseheld Docker Cap Blau Wolle Kurz Flach Docker-MützeBeschreibung: Mit der klassischen Schurwoll Docker Cap von Hanseheld lässt es sich sorgenfrei durch die Übergangszeit schippern. Das Beste: Dieser Hut wird in Deutschland von echten Profis gefertigt! Mit viel Liebe und Handarbeit entsteht hier aus einem feinen Schurwoll-Stoff und seidiger Viskose ein absoluter Klassiker unter den maritimen Kopfbedeckungen. Eigenschaften: Farbe: Marine-Blau Hergestellt in Deutschland Atmungsaktiv Hautfreundliches Innenfutter aus Viskose Dezente Steppungen Hautfreundliches Innenfutter aus Viskose Oberstoff aus einem feinen Schurwoll-Stoff Fertigung in Handarbeit Hanseheld-Artikel-Name: Wolle Nr: dockerhw2022 Pflegehinweise: Handwäsche mit feuchtem Schwamm/Tuch reinigen59,95 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Gates, Bill: Source CodeSource Code , My Beginnings , > , Erscheinungsjahr: 20250204, Produktform: Leinen, Autoren: Gates, Bill, Seitenzahl/Blattzahl: 320, Abbildungen: 14 ILL; 16PP 4C PHOTOGRAPHS, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Business, Keyword: non fiction;fathers day gifts;top books;gifts for mom;gifts for husband;gifts for brother;gifts for dad;new books;autobio;bio;business books;business;best books;new releases;nonfiction books;nerd gifts;motivational;true stories;inspiration;leadership;true story;inspirational;autobiography;autobiography books;memoir;memoirs;autobiographies;biographies;biography;bill;source;source code;bill gates;bill gates book;code book;howard stern;product;how to be alone;bill gates biography;buy, Fachschema: Englische Bücher / Biografie, Erinnerung~Englische Bücher / Wirtschaft, Business~Erinnerung / Arbeit, Wirtschaft, Technik~Microsoft (Firma), Fachkategorie: Biografien: Wissenschaft, Technologie und Medizin~Memoiren, Berichte/Erinnerungen, Imprint-Titels: Knopf, Warengruppe: HC/Wirtschaft/Allgemeines, Lexika, Geschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 235, Breite: 156, Höhe: 22, Gewicht: 608, Produktform: Gebunden, Genre: Importe,23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie wird die Polymerase-Kettenreaktion in der medizinischen Diagnostik angewendet? Kann die Polymerase-Kettenreaktion zur Erkennung von genetischen Veränderungen eingesetzt werden?
Die Polymerase-Kettenreaktion wird in der medizinischen Diagnostik verwendet, um winzige Mengen von DNA zu vervielfältigen und somit Krankheitserreger oder genetische Mutationen nachzuweisen. Ja, die Polymerase-Kettenreaktion kann zur Erkennung von genetischen Veränderungen eingesetzt werden, indem sie spezifische DNA-Sequenzen amplifiziert und somit Mutationen identifiziert. Dies ermöglicht eine präzise Diagnose von genetischen Erkrankungen oder die Überwachung des Therapieverlaufs bei bestimmten Krankheiten. **
-
Wie wird die Polymerase-Kettenreaktion in der Molekularbiologie eingesetzt?
Die Polymerase-Kettenreaktion (PCR) wird verwendet, um DNA in vitro zu vervielfältigen. Dabei werden spezifische DNA-Sequenzen durch den Einsatz von Enzymen und Temperaturzyklen amplifiziert. Die PCR wird in der Molekularbiologie für verschiedene Anwendungen wie Genotypisierung, Sequenzierung und Diagnostik eingesetzt. **
-
Wie wird die Polymerase-Kettenreaktion in der medizinischen Diagnostik eingesetzt?
Die Polymerase-Kettenreaktion (PCR) wird in der medizinischen Diagnostik verwendet, um winzige Mengen von DNA zu vervielfältigen. Dies ermöglicht es, genetische Marker von Krankheiten nachzuweisen, wie z.B. Viren, Bakterien oder genetische Mutationen. Die PCR wird häufig zur Diagnose von Infektionskrankheiten, genetischen Erkrankungen und Krebs eingesetzt. **
-
Wie wird die Polymerase-Kettenreaktion in der biomedizinischen Forschung eingesetzt?
Die Polymerase-Kettenreaktion (PCR) wird in der biomedizinischen Forschung verwendet, um DNA zu vervielfältigen und zu analysieren. Sie ermöglicht es, winzige Mengen an DNA zu amplifizieren, um genetische Varianten zu identifizieren oder Infektionen nachzuweisen. PCR wird auch zur Diagnose von Krankheiten wie Krebs, Infektionen und genetischen Störungen eingesetzt. **
Wie wird die Polymerase-Kettenreaktion (PCR) in der Genetik eingesetzt?
Die PCR wird verwendet, um bestimmte DNA-Sequenzen zu vervielfältigen. Dies ermöglicht die Analyse von Genen, Mutationen oder Krankheitserregern. Die PCR wird in der Genetik für die Diagnose von genetischen Erkrankungen, forensische Untersuchungen und die Erforschung der Evolution eingesetzt. **
Wie funktioniert die Polymerase-Kettenreaktion (PCR) und welche Anwendungsgebiete hat sie?
Die PCR nutzt Enzyme, um DNA zu vervielfältigen. Dazu werden die DNA-Stränge durch Hitze getrennt und mit spezifischen Primern vervielfältigt. Die PCR wird in der forensischen Analyse, der medizinischen Diagnostik und der Gentechnik eingesetzt. **
Top-Angebote
Produkte zum Begriff Polymerase-Kettenreaktion:
-
PCR - Polymerase-Kettenreaktion, Fachbücher von Daniel Ruben Prange, Hans-Joachim MüllerZiel dieses handlichen, deutschsprachigen Laborhandbuches ist es, die Standard- und Spezialanwendungen der PCR in praxisnaher und verständlicher Form darzustellen. Es wendet sich an Diplomanden, Doktoranden, Wissenschaftler und TAs, die die Möglichkeiten der PCR für ihre molekularbiologischen oder diagnostischen Fragestellungen nutzen möchten. In der vorliegenden 2. Auflage wurden die etablierten Methoden aktualisiert und wichtige neue Applikationen, wie Next Generation Sequencing oder die Emulsions-PCR, hinzugefügt. Da die Automation bei den molekularbiologischen Applikationen fortschreitet, erfordern gerade die letztgenannten Methoden immer weniger Handarbeit, wobei das generelle Verständnis über die einzelnen Schritte vorhanden sein muss. Dieses Know-how erhalten Sie im vorliegenden PCR-Methodenbuch.69,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Source Code, Fachbücher von Bill Gates"Source Code" von Bill Gates ist eine fesselnde Autobiografie, die die frühen Jahre eines der einflussreichsten Unternehmer und Philanthropen der modernen Zeit beleuchtet. In diesem Buch wird die persönliche Reise von Gates erzählt, die von seiner Kindheit, seinen ersten Freundschaften und den Herausforderungen, die er überwinden musste, geprägt ist. Es bietet einen tiefen Einblick in die Anfänge seiner Karriere, als er als junger Mensch die Welt der Computer entdeckte und den Grundstein für seine späteren Erfolge legte. Gates reflektiert über die Werte, die ihm von seiner Familie vermittelt wurden, und die prägenden Erfahrungen, die ihn zu dem Menschen gemacht haben, der er heute ist. Diese Memoiren sind nicht nur eine Erzählung über geschäftlichen Erfolg, sondern auch eine menschliche Geschichte über Wachstum, Verlust und Entdeckung.25,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Neat Board 50 - Collaboration Touch-Board für Huddle- & Open-Space-Lösungen50" 4K-Multi-Touch-LED / 113° Sichtfeld Weitwinkelkamera + 50 MP Auflösung der Aufnahme / 4x Digitalzoom, 5x Mikrofone / Neat Active Marker / Zubehör (Nicht im Lieferumfang): Adapter Stand-, Halterung- & Wandhalt Dank Kompatibilität zu MS Teams und Zoom passt das Board zu den am häufigsten verwendeten Lösungen für Konferenzen.6913,69 €*Versand: 49,99 €Sichere Weiterleitung zum Anbieter
-
Was ist die Polymerase-Kettenreaktion (PCR)?
Die Polymerase-Kettenreaktion (PCR) ist eine Methode in der Molekularbiologie, mit der DNA in vitro vervielfältigt werden kann. Dabei werden spezifische DNA-Abschnitte durch wiederholte Denaturierung, Primer-Hybridisierung und DNA-Synthese amplifiziert. Die PCR wird in vielen Bereichen der Forschung, Diagnostik und Forensik eingesetzt. **
-
Wie wird die Polymerase-Kettenreaktion in der medizinischen Diagnostik eingesetzt? Welche Verfahren und Techniken werden bei der Polymerase-Kettenreaktion angewendet?
Die Polymerase-Kettenreaktion (PCR) wird in der medizinischen Diagnostik verwendet, um DNA zu vervielfältigen und bestimmte Gene oder Krankheitserreger nachzuweisen. Dabei werden Verfahren wie die Real-Time-PCR, Nested-PCR oder Multiplex-PCR angewendet, um die Sensitivität und Spezifität der Tests zu erhöhen. Zusätzlich können auch Techniken wie die Reverse-Transkriptase-PCR (RT-PCR) oder die Digital-PCR eingesetzt werden, um spezifische Informationen über RNA oder absolute DNA-Mengen zu erhalten. **
-
Wie wird die Polymerase-Kettenreaktion in der medizinischen Diagnostik angewendet? Kann die Polymerase-Kettenreaktion zur Erkennung von genetischen Veränderungen eingesetzt werden?
Die Polymerase-Kettenreaktion wird in der medizinischen Diagnostik verwendet, um winzige Mengen von DNA zu vervielfältigen und somit Krankheitserreger oder genetische Mutationen nachzuweisen. Ja, die Polymerase-Kettenreaktion kann zur Erkennung von genetischen Veränderungen eingesetzt werden, indem sie spezifische DNA-Sequenzen amplifiziert und somit Mutationen identifiziert. Dies ermöglicht eine präzise Diagnose von genetischen Erkrankungen oder die Überwachung des Therapieverlaufs bei bestimmten Krankheiten. **
-
Wie wird die Polymerase-Kettenreaktion in der Molekularbiologie eingesetzt?
Die Polymerase-Kettenreaktion (PCR) wird verwendet, um DNA in vitro zu vervielfältigen. Dabei werden spezifische DNA-Sequenzen durch den Einsatz von Enzymen und Temperaturzyklen amplifiziert. Die PCR wird in der Molekularbiologie für verschiedene Anwendungen wie Genotypisierung, Sequenzierung und Diagnostik eingesetzt. **
Ähnliche Suchbegriffe für Polymerase-Kettenreaktion
-
Hanseheld Docker Cap Blau Wolle Kurz Flach Docker-MützeBeschreibung: Mit der klassischen Schurwoll Docker Cap von Hanseheld lässt es sich sorgenfrei durch die Übergangszeit schippern. Das Beste: Dieser Hut wird in Deutschland von echten Profis gefertigt! Mit viel Liebe und Handarbeit entsteht hier aus einem feinen Schurwoll-Stoff und seidiger Viskose ein absoluter Klassiker unter den maritimen Kopfbedeckungen. Eigenschaften: Farbe: Marine-Blau Hergestellt in Deutschland Atmungsaktiv Hautfreundliches Innenfutter aus Viskose Dezente Steppungen Hautfreundliches Innenfutter aus Viskose Oberstoff aus einem feinen Schurwoll-Stoff Fertigung in Handarbeit Hanseheld-Artikel-Name: Wolle Nr: dockerhw2022 Pflegehinweise: Handwäsche mit feuchtem Schwamm/Tuch reinigen59,95 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Gates, Bill: Source CodeSource Code , My Beginnings , > , Erscheinungsjahr: 20250204, Produktform: Leinen, Autoren: Gates, Bill, Seitenzahl/Blattzahl: 320, Abbildungen: 14 ILL; 16PP 4C PHOTOGRAPHS, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Business, Keyword: non fiction;fathers day gifts;top books;gifts for mom;gifts for husband;gifts for brother;gifts for dad;new books;autobio;bio;business books;business;best books;new releases;nonfiction books;nerd gifts;motivational;true stories;inspiration;leadership;true story;inspirational;autobiography;autobiography books;memoir;memoirs;autobiographies;biographies;biography;bill;source;source code;bill gates;bill gates book;code book;howard stern;product;how to be alone;bill gates biography;buy, Fachschema: Englische Bücher / Biografie, Erinnerung~Englische Bücher / Wirtschaft, Business~Erinnerung / Arbeit, Wirtschaft, Technik~Microsoft (Firma), Fachkategorie: Biografien: Wissenschaft, Technologie und Medizin~Memoiren, Berichte/Erinnerungen, Imprint-Titels: Knopf, Warengruppe: HC/Wirtschaft/Allgemeines, Lexika, Geschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 235, Breite: 156, Höhe: 22, Gewicht: 608, Produktform: Gebunden, Genre: Importe,23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.30387,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Neat Board 50 - Collaboration Touch-Board für Huddle- & Open-Space-Lösungen50" 4K-Multi-Touch-LED / 113° Sichtfeld Weitwinkelkamera + 50 MP Auflösung der Aufnahme / 4x Digitalzoom, 5x Mikrofone / Neat Active Marker / Zubehör (Nicht im Lieferumfang): Adapter Stand-, Halterung- & Wandhalt Dank Kompatibilität zu MS Teams und Zoom passt das Board zu den am häufigsten verwendeten Lösungen für Konferenzen.6913,69 €*Versand: 49,99 €Sichere Weiterleitung zum Anbieter
-
Wie wird die Polymerase-Kettenreaktion in der medizinischen Diagnostik eingesetzt?
Die Polymerase-Kettenreaktion (PCR) wird in der medizinischen Diagnostik verwendet, um winzige Mengen von DNA zu vervielfältigen. Dies ermöglicht es, genetische Marker von Krankheiten nachzuweisen, wie z.B. Viren, Bakterien oder genetische Mutationen. Die PCR wird häufig zur Diagnose von Infektionskrankheiten, genetischen Erkrankungen und Krebs eingesetzt. **
-
Wie wird die Polymerase-Kettenreaktion in der biomedizinischen Forschung eingesetzt?
Die Polymerase-Kettenreaktion (PCR) wird in der biomedizinischen Forschung verwendet, um DNA zu vervielfältigen und zu analysieren. Sie ermöglicht es, winzige Mengen an DNA zu amplifizieren, um genetische Varianten zu identifizieren oder Infektionen nachzuweisen. PCR wird auch zur Diagnose von Krankheiten wie Krebs, Infektionen und genetischen Störungen eingesetzt. **
-
Wie wird die Polymerase-Kettenreaktion (PCR) in der Genetik eingesetzt?
Die PCR wird verwendet, um bestimmte DNA-Sequenzen zu vervielfältigen. Dies ermöglicht die Analyse von Genen, Mutationen oder Krankheitserregern. Die PCR wird in der Genetik für die Diagnose von genetischen Erkrankungen, forensische Untersuchungen und die Erforschung der Evolution eingesetzt. **
-
Wie funktioniert die Polymerase-Kettenreaktion (PCR) und welche Anwendungsgebiete hat sie?
Die PCR nutzt Enzyme, um DNA zu vervielfältigen. Dazu werden die DNA-Stränge durch Hitze getrennt und mit spezifischen Primern vervielfältigt. Die PCR wird in der forensischen Analyse, der medizinischen Diagnostik und der Gentechnik eingesetzt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.