Domain ghcr.de kaufen?
Wir ziehen mit dem Projekt
ghcr.de um.
Sind Sie am Kauf der Domain
ghcr.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ghcr.de kaufen?
Wie können Entwickler effektiv Pull Requests nutzen, um Code-Änderungen in Open-Source-Projekten zu verwalten und zu überprüfen?
Entwickler können Pull Requests nutzen, um Code-Änderungen vorzuschlagen und Feedback von anderen Entwicklern einzuholen. Sie sollten klare Beschreibungen und Anleitungen bereitstellen, um den Review-Prozess zu erleichtern. Zudem ist es wichtig, auf Rückmeldungen einzugehen und Änderungen entsprechend umzusetzen, bevor der Code gemerged wird. **
Was sind die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt?
Die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt sind: 1. Fork des Repositorys, um Änderungen vorzunehmen. 2. Erstellung eines neuen Branches für die Änderungen und Commit der Code-Änderungen. 3. Einreichung eines Pull Requests für die Überprüfung durch andere Entwickler im Projekt. **
Ähnliche Suchbegriffe für Kasuga
Top-Angebote
Produkte zum Begriff Kasuga:
-
Wie verwende ich Open-Source-Code von GitHub?
Um Open-Source-Code von GitHub zu verwenden, musst du zunächst das Repository des Projekts finden, das du verwenden möchtest. Du kannst dann den Code herunterladen oder das Repository klonen, um eine lokale Kopie zu erstellen. Du kannst den Code dann in deinem eigenen Projekt verwenden, indem du ihn importierst oder in deine Dateien einfügst. Stelle sicher, dass du die Lizenzbedingungen des Codes beachtest und gegebenenfalls den Autor des Codes angibst. **
-
Ist QR-Code-Freeware oder Open-Source-Software?
Ein QR-Code ist weder Freeware noch Open-Source-Software. Ein QR-Code ist eine Art zweidimensionaler Barcode, der Informationen in Form von schwarzen Punkten auf einem weißen Hintergrund darstellt. Es handelt sich dabei um eine Technologie, die von verschiedenen Unternehmen und Organisationen entwickelt wurde und frei genutzt werden kann. Es gibt jedoch verschiedene Softwarelösungen, die QR-Codes generieren können, von denen einige Freeware oder Open-Source sein können. **
-
Was sind die verschiedenen Arten von Mitwirkenden in der Open-Source-Community und wie tragen sie zum Erfolg von Open-Source-Projekten bei?
In der Open-Source-Community gibt es verschiedene Arten von Mitwirkenden, darunter Entwickler, Designer, Tester und Dokumentatoren. Jede dieser Gruppen trägt auf unterschiedliche Weise zum Erfolg von Open-Source-Projekten bei. Entwickler schreiben und verbessern den Code, Designer gestalten die Benutzeroberfläche, Tester überprüfen die Funktionalität und Dokumentatoren erstellen Anleitungen und Dokumentation. Durch die Zusammenarbeit dieser verschiedenen Mitwirkenden entstehen qualitativ hochwertige und benutzerfreundliche Open-Source-Projekte, die von einer breiten Community unterstützt werden. **
-
Was sind die wichtigsten Schritte, um einen Pull Request in einem Open-Source-Projekt zu erstellen?
1. Fork des Projekts auf GitHub. 2. Erstelle einen Branch für deine Änderungen. 3. Erstelle einen Pull Request mit einer Beschreibung der Änderungen und warte auf Feedback. **
Wie kann ich einen Screenshot von Open Source Code für meinen Blog erstellen?
Um einen Screenshot von Open Source Code für deinen Blog zu erstellen, kannst du verschiedene Tools verwenden. Eine Möglichkeit ist die Verwendung eines Code-Editors mit einer integrierten Screenshot-Funktion, wie z.B. Visual Studio Code. Du kannst auch eine Screenshot-Software wie Snagit oder Greenshot verwenden, um den Code auf deinem Bildschirm zu erfassen und als Bilddatei zu speichern. Stelle sicher, dass der Screenshot gut lesbar ist und alle relevanten Codezeilen enthält, bevor du ihn in deinen Blog einfügst. **
Was sind die Schritte, um einen Pull-Request in einem Open-Source-Projekt zu erstellen und wie unterscheidet er sich von anderen Beiträgen zur Code-Basis?
Um einen Pull-Request zu erstellen, muss man zuerst eine Kopie des Repositorys forken, dann die gewünschten Änderungen vornehmen und schließlich einen Pull-Request mit einer Beschreibung der Änderungen erstellen. Ein Pull-Request ermöglicht es anderen Entwicklern, die vorgeschlagenen Änderungen zu überprüfen, zu kommentieren und zu genehmigen, bevor sie in die Code-Basis des Projekts übernommen werden. Im Gegensatz zu anderen Beiträgen zur Code-Basis erfordert ein Pull-Request eine Überprüfung und Genehmigung durch andere Entwickler, um sicherzustellen, dass die vorgeschlagenen Änderungen den Richtlinien und Standards des Projekts entsprechen. **
Top-Angebote
Produkte zum Begriff Kasuga:
-
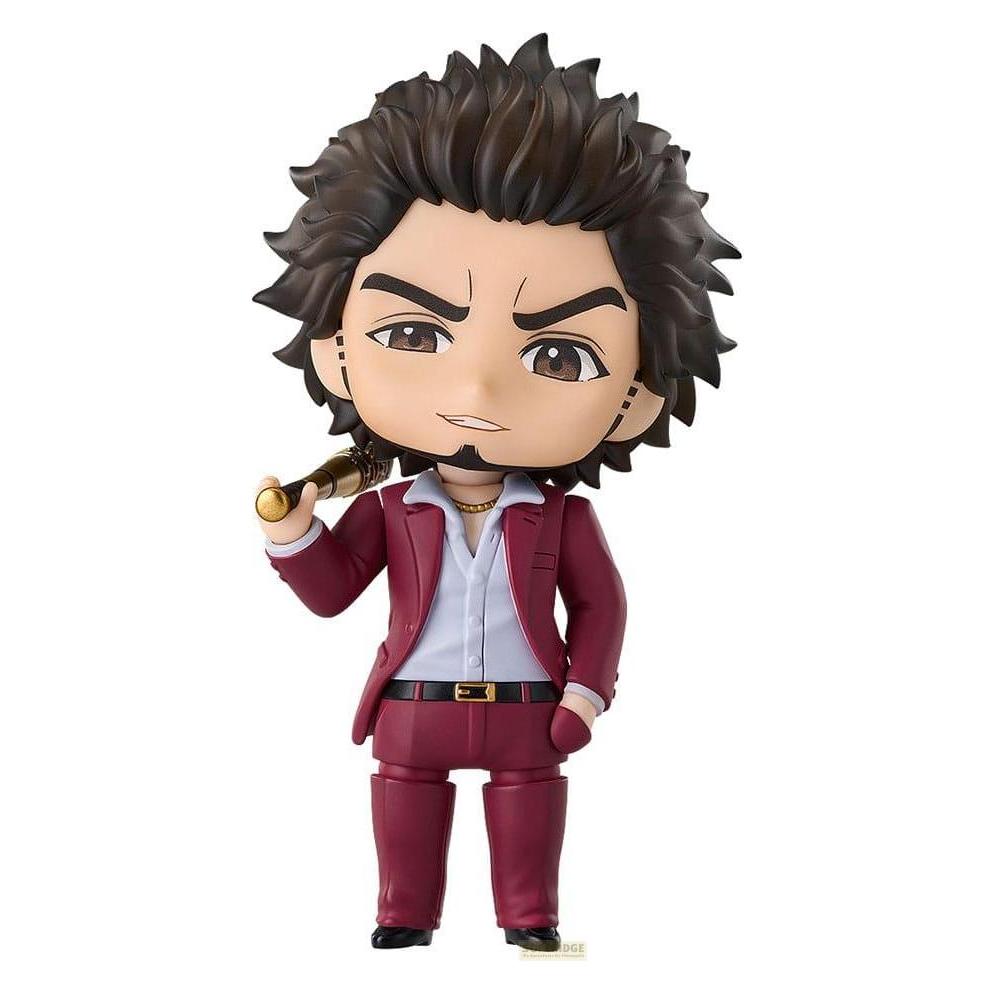
Good Smile Company Yakuza Nendoroid Actionfigur Ichiban Kasuga 10 cmDie Yakuza Nendoroid Actionfigur Ichiban Kasuga ist eine detailreiche Sammelfigur, die Fans des beliebten Videospiels begeistert. Mit einer Höhe von etwa 10 cm bietet diese Figur eine präzise Nachbildung des Charakters Ichiban Kasuga im charakteristischen Nendoroid-Design. Die Figur wird mit einer stabilen Base geliefert, die eine sichere Präsentation ermöglicht. Die detailreiche Gestaltung und die beweglichen Teile erlauben es, verschiedene Posen zu kreieren, was sie zu einem idealen Sammlerstück für Liebhaber der Yakuza-Reihe macht. Diese Figur ist nicht nur ein tolles Geschenk für Fans, sondern auch eine hervorragende Ergänzung für jede Sammlung. Bitte beachten Sie, dass die Figur für Personen ab 15 Jahren geeignet ist. - Detailreiche Nachbildung des Charakters Ichiban Kasuga - Bewegliche Teile für individuelle Posen - Inklusive stabiler Base für sichere Präsentation.58,82 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Entwickler effektiv Pull Requests nutzen, um Code-Änderungen in Open-Source-Projekten zu verwalten und zu überprüfen?
Entwickler können Pull Requests nutzen, um Code-Änderungen vorzuschlagen und Feedback von anderen Entwicklern einzuholen. Sie sollten klare Beschreibungen und Anleitungen bereitstellen, um den Review-Prozess zu erleichtern. Zudem ist es wichtig, auf Rückmeldungen einzugehen und Änderungen entsprechend umzusetzen, bevor der Code gemerged wird. **
-
Was sind die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt?
Die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt sind: 1. Fork des Repositorys, um Änderungen vorzunehmen. 2. Erstellung eines neuen Branches für die Änderungen und Commit der Code-Änderungen. 3. Einreichung eines Pull Requests für die Überprüfung durch andere Entwickler im Projekt. **
-
Wie verwende ich Open-Source-Code von GitHub?
Um Open-Source-Code von GitHub zu verwenden, musst du zunächst das Repository des Projekts finden, das du verwenden möchtest. Du kannst dann den Code herunterladen oder das Repository klonen, um eine lokale Kopie zu erstellen. Du kannst den Code dann in deinem eigenen Projekt verwenden, indem du ihn importierst oder in deine Dateien einfügst. Stelle sicher, dass du die Lizenzbedingungen des Codes beachtest und gegebenenfalls den Autor des Codes angibst. **
-
Ist QR-Code-Freeware oder Open-Source-Software?
Ein QR-Code ist weder Freeware noch Open-Source-Software. Ein QR-Code ist eine Art zweidimensionaler Barcode, der Informationen in Form von schwarzen Punkten auf einem weißen Hintergrund darstellt. Es handelt sich dabei um eine Technologie, die von verschiedenen Unternehmen und Organisationen entwickelt wurde und frei genutzt werden kann. Es gibt jedoch verschiedene Softwarelösungen, die QR-Codes generieren können, von denen einige Freeware oder Open-Source sein können. **
Ähnliche Suchbegriffe für Kasuga
-
Source Code, Fachbücher von Bill Gates"Source Code" von Bill Gates ist eine fesselnde Autobiografie, die die frühen Jahre eines der einflussreichsten Unternehmer und Philanthropen der modernen Zeit beleuchtet. In diesem Buch wird die persönliche Reise von Gates erzählt, die von seiner Kindheit, seinen ersten Freundschaften und den Herausforderungen, die er überwinden musste, geprägt ist. Es bietet einen tiefen Einblick in die Anfänge seiner Karriere, als er als junger Mensch die Welt der Computer entdeckte und den Grundstein für seine späteren Erfolge legte. Gates reflektiert über die Werte, die ihm von seiner Familie vermittelt wurden, und die prägenden Erfahrungen, die ihn zu dem Menschen gemacht haben, der er heute ist. Diese Memoiren sind nicht nur eine Erzählung über geschäftlichen Erfolg, sondern auch eine menschliche Geschichte über Wachstum, Verlust und Entdeckung.25,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die verschiedenen Arten von Mitwirkenden in der Open-Source-Community und wie tragen sie zum Erfolg von Open-Source-Projekten bei?
In der Open-Source-Community gibt es verschiedene Arten von Mitwirkenden, darunter Entwickler, Designer, Tester und Dokumentatoren. Jede dieser Gruppen trägt auf unterschiedliche Weise zum Erfolg von Open-Source-Projekten bei. Entwickler schreiben und verbessern den Code, Designer gestalten die Benutzeroberfläche, Tester überprüfen die Funktionalität und Dokumentatoren erstellen Anleitungen und Dokumentation. Durch die Zusammenarbeit dieser verschiedenen Mitwirkenden entstehen qualitativ hochwertige und benutzerfreundliche Open-Source-Projekte, die von einer breiten Community unterstützt werden. **
-
Was sind die wichtigsten Schritte, um einen Pull Request in einem Open-Source-Projekt zu erstellen?
1. Fork des Projekts auf GitHub. 2. Erstelle einen Branch für deine Änderungen. 3. Erstelle einen Pull Request mit einer Beschreibung der Änderungen und warte auf Feedback. **
-
Wie kann ich einen Screenshot von Open Source Code für meinen Blog erstellen?
Um einen Screenshot von Open Source Code für deinen Blog zu erstellen, kannst du verschiedene Tools verwenden. Eine Möglichkeit ist die Verwendung eines Code-Editors mit einer integrierten Screenshot-Funktion, wie z.B. Visual Studio Code. Du kannst auch eine Screenshot-Software wie Snagit oder Greenshot verwenden, um den Code auf deinem Bildschirm zu erfassen und als Bilddatei zu speichern. Stelle sicher, dass der Screenshot gut lesbar ist und alle relevanten Codezeilen enthält, bevor du ihn in deinen Blog einfügst. **
-
Was sind die Schritte, um einen Pull-Request in einem Open-Source-Projekt zu erstellen und wie unterscheidet er sich von anderen Beiträgen zur Code-Basis?
Um einen Pull-Request zu erstellen, muss man zuerst eine Kopie des Repositorys forken, dann die gewünschten Änderungen vornehmen und schließlich einen Pull-Request mit einer Beschreibung der Änderungen erstellen. Ein Pull-Request ermöglicht es anderen Entwicklern, die vorgeschlagenen Änderungen zu überprüfen, zu kommentieren und zu genehmigen, bevor sie in die Code-Basis des Projekts übernommen werden. Im Gegensatz zu anderen Beiträgen zur Code-Basis erfordert ein Pull-Request eine Überprüfung und Genehmigung durch andere Entwickler, um sicherzustellen, dass die vorgeschlagenen Änderungen den Richtlinien und Standards des Projekts entsprechen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.