Domain ghcr.de kaufen?
Wir ziehen mit dem Projekt
ghcr.de um.
Sind Sie am Kauf der Domain
ghcr.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ghcr.de kaufen?
Wie können Entwickler effektiv Pull Requests nutzen, um Code-Änderungen in Open-Source-Projekten zu verwalten und zu überprüfen?
Entwickler können Pull Requests nutzen, um Code-Änderungen vorzuschlagen und Feedback von anderen Entwicklern einzuholen. Sie sollten klare Beschreibungen und Anleitungen bereitstellen, um den Review-Prozess zu erleichtern. Zudem ist es wichtig, auf Rückmeldungen einzugehen und Änderungen entsprechend umzusetzen, bevor der Code gemerged wird. **
Was sind die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt?
Die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt sind: 1. Fork des Repositorys, um Änderungen vorzunehmen. 2. Erstellung eines neuen Branches für die Änderungen und Commit der Code-Änderungen. 3. Einreichung eines Pull Requests für die Überprüfung durch andere Entwickler im Projekt. **

Ähnliche Suchbegriffe für Cinnamomum
Top-Angebote
Produkte zum Begriff Cinnamomum:
-
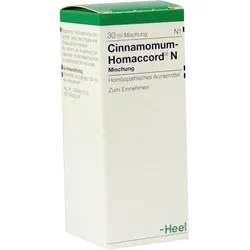
Cinnamomum Homaccord N Tropfen 2x 2x30 mlSet enthält2x Cinnamomum-Homaccord N Mischung 30 mlHomöopathisches Arzneimittel Registriertes homöopathisches Arzneimittel, daher ohne Angabe einer therapeutischen Indikation. Bei während der Anwendung fortdauernden Krankheitssymptomen ist medizinischer Rat einzuholen. Gegenanzeigen:Überempfindlichkeit gegen Zimt und Perubalsam. Vorsichtsmaßnahmen für die Anwendung:Wie alle Arzneimittel sollten auch homöopathische Arzneimittel während der Schwangerschaft und Stillzeit nur nach Rücksprache mit Ihrem Arzt angewendet werden. Wechselwirkungen:Keine bekannt.Allgemeiner Hinweis: Die Wirkung eines homöopathischen Arzneimittels kann durch allgemein schädigende Faktoren in der Lebensweise und durch Reiz- und Gnussmittel ungünstig beeinflusst werden. Falls Sie sonstige Arzneimittel einnehmen, fragen Sie Ihren Arzt. Warnhinweise:Enthält 35 Vol.-% Alkohol. Dosierung und Art der Anwendung:Soweit nicht anders verordnet, 3mal täglich 10 Tropfen. Bei Blutungen anfangs alle 15 Minuten 10 Tropfen (über einen Zeitraum von bis zu 2 Stunden). Dauer der Behandlung:Auch homöopathische Arzneimittel sollten ohne ärztlichen Rat nicht über längere Zeit angewendet werden. Nebenwirkungen:Es können allergische Haut- und Schleimhautreaktionen auftreten. Hinweis: Bei der Anwendung eines homöopathischen Arzneimittels können sich die vorhandenen Beschwerden vorübergehend verschlimmern (Erstverschlimmerung). In diesem Fall sollten Sie das Arzneimittel absetzen und Ihren Arzt befragen. Wenn Sie Nebenwirkungen bemerken, wenden Sie sich an Ihren Arzt oder Apotheker. Dies gilt auch für Nebenwirkungen, die nicht in dieser Packungsbeilage angegeben sind. Hinweise zu Verfallsdatum und Aufbewahrung:Arzneimittel unzugänglich für Kinder aufbewahren! Das Verfallsdatum dieser Packung ist auf Behältnis und äußere Umhüllung aufgedruckt. Verwenden Sie diese Packung nicht mehr nach diesem Datum! Für dieses Arzneimittel sind keine besonderen Lagerbedingungen erforderlich. Zusammensetzung:10 g (= 10,5 ml, 1 ml = 19 Tropfen) enthalten:Wirkstoffe: Cinnamomum verum Dil. D10 0,01 g Cinnamomum verum Dil. D30 0,01 g Cinnamomum verum Dil. D200 0,01 g Hamamelis virginiana Dil. D10 0,01 g Hamamelis virginiana Dil. D30 0,01 g Hamamelis virginiana Dil. D200 0,01 g Achillea millefolium Dil. D4 0,08 g Achillea millefolium Dil. D10 0,08 g Achillea millefolium Dil. D30 0,08 g Achillea millefolium Dil. D200 0,08 g Hamamelis virginiana Dil. D3 0,01 g Cinnamomum verum Ø 0,10 gDie Wirkstoffe 1 bis 10 werden über die letzte Stufe gemeinsam potenziert. Sonstige Bestandteile:Ethanol 94% (m/m), gereinigtes Wasser.24,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Biologische Heilmittel Heel GmbH Cinnamomum Homaccord N Tropfen 02765741Wirkstoffe / Inhaltsstoffe / Zutaten10 µl Cinnamomum zeylanicum (hom./anthr.)8 µl Achillea millefolium (hom./anthr.)8 µl Achillea millefolium (hom./anthr.)8 µl Achillea millefolium (hom./anthr.)8 µl Achillea millefolium (hom./anthr.)1 µl Cinnamomum zeylanicum (hom./anthr.)1 µl Cinnamomum zeylanicum (hom./anthr.)1 µl Cinnamomum zeylanicum (hom./anthr.)1 µl Hamamelis virginiana (hom./anthr.)1 µl Hamamelis virginiana (hom./anthr.)1 µl Hamamelis virginiana (hom./anthr.)1 µl Hamamelis virginiana (hom./anthr.)Ethanol Hilfstoff (+) Zu Risiken und Nebenwirkungen lesen Sie die Packungsbeilage und fragen Sie Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke. Cinnamomum Homaccord N Tropfen sind apothekenpflichtig und können in Ihrer Versandapotheke apodiscounter erworben werden.10,46 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
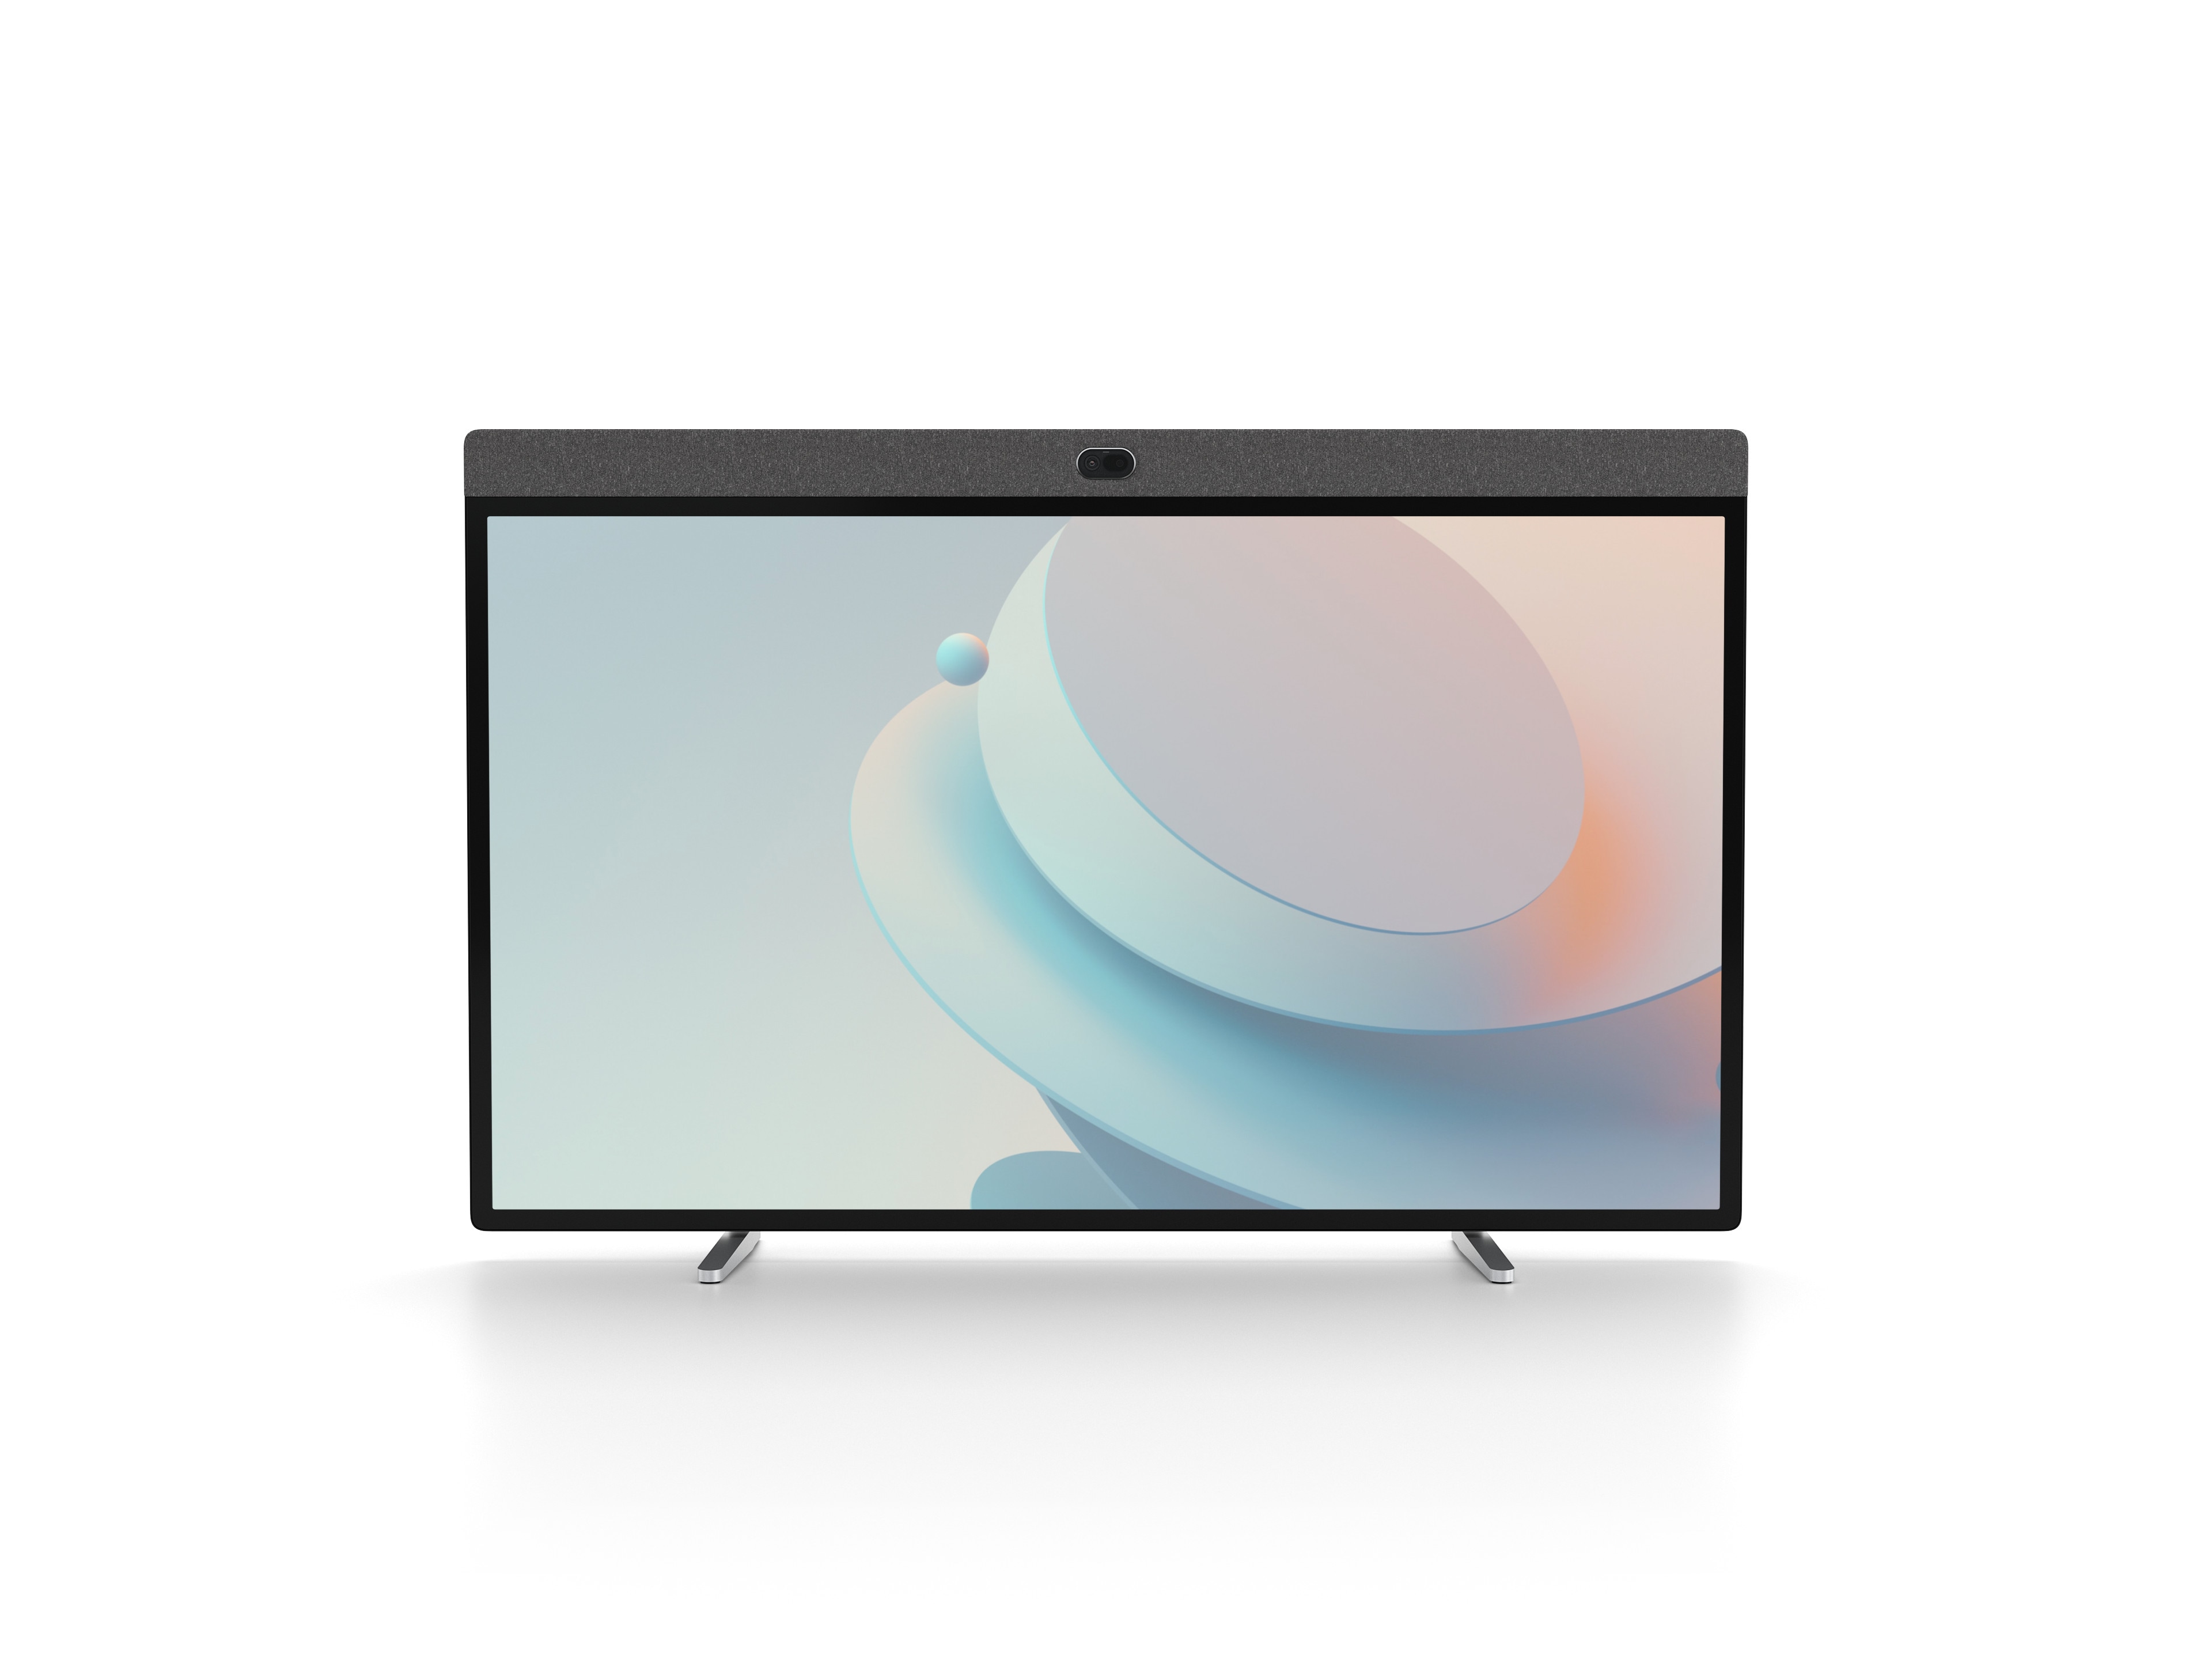
Neat Board 50 - Collaboration Touch-Board für Huddle- & Open-Space-Lösungen50" 4K-Multi-Touch-LED / 113° Sichtfeld Weitwinkelkamera + 50 MP Auflösung der Aufnahme / 4x Digitalzoom, 5x Mikrofone / Neat Active Marker / Zubehör (Nicht im Lieferumfang): Adapter Stand-, Halterung- & Wandhalt Dank Kompatibilität zu MS Teams und Zoom passt das Board zu den am häufigsten verwendeten Lösungen für Konferenzen.6901,55 €*Versand: 49,99 €Sichere Weiterleitung zum Anbieter
-
Wie verwende ich Open-Source-Code von GitHub?
Um Open-Source-Code von GitHub zu verwenden, musst du zunächst das Repository des Projekts finden, das du verwenden möchtest. Du kannst dann den Code herunterladen oder das Repository klonen, um eine lokale Kopie zu erstellen. Du kannst den Code dann in deinem eigenen Projekt verwenden, indem du ihn importierst oder in deine Dateien einfügst. Stelle sicher, dass du die Lizenzbedingungen des Codes beachtest und gegebenenfalls den Autor des Codes angibst. **
-
Ist QR-Code-Freeware oder Open-Source-Software?
Ein QR-Code ist weder Freeware noch Open-Source-Software. Ein QR-Code ist eine Art zweidimensionaler Barcode, der Informationen in Form von schwarzen Punkten auf einem weißen Hintergrund darstellt. Es handelt sich dabei um eine Technologie, die von verschiedenen Unternehmen und Organisationen entwickelt wurde und frei genutzt werden kann. Es gibt jedoch verschiedene Softwarelösungen, die QR-Codes generieren können, von denen einige Freeware oder Open-Source sein können. **
-
Was sind die verschiedenen Arten von Mitwirkenden in der Open-Source-Community und wie tragen sie zum Erfolg von Open-Source-Projekten bei?
In der Open-Source-Community gibt es verschiedene Arten von Mitwirkenden, darunter Entwickler, Designer, Tester und Dokumentatoren. Jede dieser Gruppen trägt auf unterschiedliche Weise zum Erfolg von Open-Source-Projekten bei. Entwickler schreiben und verbessern den Code, Designer gestalten die Benutzeroberfläche, Tester überprüfen die Funktionalität und Dokumentatoren erstellen Anleitungen und Dokumentation. Durch die Zusammenarbeit dieser verschiedenen Mitwirkenden entstehen qualitativ hochwertige und benutzerfreundliche Open-Source-Projekte, die von einer breiten Community unterstützt werden. **
-
Was sind die wichtigsten Schritte, um einen Pull Request in einem Open-Source-Projekt zu erstellen?
1. Fork des Projekts auf GitHub. 2. Erstelle einen Branch für deine Änderungen. 3. Erstelle einen Pull Request mit einer Beschreibung der Änderungen und warte auf Feedback. **
Wie kann ich einen Screenshot von Open Source Code für meinen Blog erstellen?
Um einen Screenshot von Open Source Code für deinen Blog zu erstellen, kannst du verschiedene Tools verwenden. Eine Möglichkeit ist die Verwendung eines Code-Editors mit einer integrierten Screenshot-Funktion, wie z.B. Visual Studio Code. Du kannst auch eine Screenshot-Software wie Snagit oder Greenshot verwenden, um den Code auf deinem Bildschirm zu erfassen und als Bilddatei zu speichern. Stelle sicher, dass der Screenshot gut lesbar ist und alle relevanten Codezeilen enthält, bevor du ihn in deinen Blog einfügst. **
Was sind die Schritte, um einen Pull-Request in einem Open-Source-Projekt zu erstellen und wie unterscheidet er sich von anderen Beiträgen zur Code-Basis?
Um einen Pull-Request zu erstellen, muss man zuerst eine Kopie des Repositorys forken, dann die gewünschten Änderungen vornehmen und schließlich einen Pull-Request mit einer Beschreibung der Änderungen erstellen. Ein Pull-Request ermöglicht es anderen Entwicklern, die vorgeschlagenen Änderungen zu überprüfen, zu kommentieren und zu genehmigen, bevor sie in die Code-Basis des Projekts übernommen werden. Im Gegensatz zu anderen Beiträgen zur Code-Basis erfordert ein Pull-Request eine Überprüfung und Genehmigung durch andere Entwickler, um sicherzustellen, dass die vorgeschlagenen Änderungen den Richtlinien und Standards des Projekts entsprechen. **
Top-Angebote
Produkte zum Begriff Cinnamomum:
-
Cinnamomum Homaccord N 30 MLWichtige Hinweise (Pflichtangaben): Cinnamomum-Homaccord N, Mischung. Anwendungsgebiete: Registriertes homöopathisches Arzneimittel, daher ohne Angabe einer therapeutischen Indikation. Warnhinweis: Enthält 35 Vol.-% Alkohol! Zu Risiken und Nebenwirkungen lesen Sie die Packungsbeilage und fragen Sie Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke. GEBRAUCHSINFORMATION: INFORMATION FÜR DEN ANWENDER Cinnamomum-Homaccord N, Mischung Homöopathisches Arzneimittel Registriertes homöopathisches Arzneimittel, daher ohne Angabe einer therapeutischen Indikation. Bei während der Anwendung fortdauernden Krankheitssymptomen ist medizinischer Rat einzuholen. Gegenanzeigen: Überempfindlichkeit gegen Zimt und Perubalsam. Vorsichtsmaßnahmen für die Anwendung: Wie alle Arzneimittel sollten auch homöopathische Arzneimittel während der Schwangerschaft und Stillzeit nur nach Rücksprache mit dem Arzt angewendet werden. Wechselwirkungen: Keine bekannt. Allgemeiner Hinweis: Die Wirkung eines homöopathischen Arzneimittels kann durch allgemein schädigende Faktoren in der Lebensweise und durch Reiz- und Genussmittel ungünstig beeinflusst werden. Falls Sie sonstige Arzneimittel einnehmen, fragen Sie Ihren Arzt. Warnhinweise: Dieses Arzneimittel enthält 35 Vol.-% Alkohol. Dauer der Behandlung: Auch homöopathische Arzneimittel sollten ohne ärztlichen Rat nicht über längere Zeit angewendet werden. Nebenwirkungen: Es können allergische Haut- und Schleimhautreaktionen auftreten. Hinweis: Bei der Anwendung von homöopathischen Arzneimitteln können sich vorhandene Beschwerden vorübergehend verschlimmern (Erstverschlimmerung). In diesem Fall sollten Sie das Arzneimittel absetzen und Ihren Arzt befragen. Wenn Sie Nebenwirkungen bemerken, wenden Sie sich an Ihren Arzt oder Apotheker. Dies gilt auch für Nebenwirkungen, die nicht in dieser Packungsbeilage angegeben sind. Sie können Nebenwirkungen auch direkt dem Bundesinstitut für Arzneimittel und Medizinprodukte, Abt. Pharmakovigilanz, Kurt-Georg-Kiesinger-Allee 3, D-53175 Bonn, Website: www.bfarm.de anzeigen. Indem Sie Nebenwirkungen melden, können Sie dazu beitragen, dass mehr Informationen über die Sicherheit dieses Arzneimittels zur Verfügung gestellt werden. Hinweise zu Verfallsdatum und Aufbewahrung: Arzneimittel unzugänglich für Kinder aufbewahren! Das Verfallsdatum dieser Packung ist auf Behältnis und äußere Umhüllung aufgedruckt. Verwenden Sie diese Packung nicht mehr nach diesem Datum! Für dieses Arzneimittel sind keine besonderen Lagerbedingungen erforderlich. Zusammensetzung: 10 g (= 10,5 ml, 1 ml = 19 Tropfen) enthalten: Wirkstoffe: Cinnamomum verum Dil. D10 0,01 g, Cinnamomum verum Dil. D30 0,01 g, Cinnamomum verum Dil. D200 0,01 g, Hamamelis virginiana Dil. D10 0,01 g, Hamamelis virginiana Dil. D30 0,01 g, Hamamelis virginiana Dil. D200 0,01 g, Achillea millefolium Dil. D4 0,08 g, Achillea millefolium Dil. D10 0,08 g, Achillea millefolium Dil. D30 0,08 g, Achillea millefolium Dil. D200 0,08 g, Hamamelis virginiana Dil. D3 0,01 g, Cinnamomum verum Ø 0,10 g. Die Wirkstoffe 1 bis 10 werden über die letzte Stufe gemeinsam potenziert. Sonstige Bestandteile: Ethanol 94% (m/m), gereinigtes Wasser. Packungsgrößen: 30 ml und 100 ml Mischung. Pharmazeutischer Unternehmer und Hersteller: Biologische Heilmittel Heel GmbH Dr.-Reckeweg-Str. 2-4 76532 Baden-Baden Telefon: 07221 501-00 Telefax: 07221 501-210 E-Mail: info@heel.de Diese Gebrauchsinformation wurde zuletzt überarbeitet im Oktober 2014. Quelle: Angaben der Packungsbeilage Stand: 07/20168,94 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Cinnamomum Homaccord N Tropfen 2x 2x30 mlSet enthält2x Cinnamomum-Homaccord N Mischung 30 mlHomöopathisches Arzneimittel Registriertes homöopathisches Arzneimittel, daher ohne Angabe einer therapeutischen Indikation. Bei während der Anwendung fortdauernden Krankheitssymptomen ist medizinischer Rat einzuholen. Gegenanzeigen:Überempfindlichkeit gegen Zimt und Perubalsam. Vorsichtsmaßnahmen für die Anwendung:Wie alle Arzneimittel sollten auch homöopathische Arzneimittel während der Schwangerschaft und Stillzeit nur nach Rücksprache mit Ihrem Arzt angewendet werden. Wechselwirkungen:Keine bekannt.Allgemeiner Hinweis: Die Wirkung eines homöopathischen Arzneimittels kann durch allgemein schädigende Faktoren in der Lebensweise und durch Reiz- und Gnussmittel ungünstig beeinflusst werden. Falls Sie sonstige Arzneimittel einnehmen, fragen Sie Ihren Arzt. Warnhinweise:Enthält 35 Vol.-% Alkohol. Dosierung und Art der Anwendung:Soweit nicht anders verordnet, 3mal täglich 10 Tropfen. Bei Blutungen anfangs alle 15 Minuten 10 Tropfen (über einen Zeitraum von bis zu 2 Stunden). Dauer der Behandlung:Auch homöopathische Arzneimittel sollten ohne ärztlichen Rat nicht über längere Zeit angewendet werden. Nebenwirkungen:Es können allergische Haut- und Schleimhautreaktionen auftreten. Hinweis: Bei der Anwendung eines homöopathischen Arzneimittels können sich die vorhandenen Beschwerden vorübergehend verschlimmern (Erstverschlimmerung). In diesem Fall sollten Sie das Arzneimittel absetzen und Ihren Arzt befragen. Wenn Sie Nebenwirkungen bemerken, wenden Sie sich an Ihren Arzt oder Apotheker. Dies gilt auch für Nebenwirkungen, die nicht in dieser Packungsbeilage angegeben sind. Hinweise zu Verfallsdatum und Aufbewahrung:Arzneimittel unzugänglich für Kinder aufbewahren! Das Verfallsdatum dieser Packung ist auf Behältnis und äußere Umhüllung aufgedruckt. Verwenden Sie diese Packung nicht mehr nach diesem Datum! Für dieses Arzneimittel sind keine besonderen Lagerbedingungen erforderlich. Zusammensetzung:10 g (= 10,5 ml, 1 ml = 19 Tropfen) enthalten:Wirkstoffe: Cinnamomum verum Dil. D10 0,01 g Cinnamomum verum Dil. D30 0,01 g Cinnamomum verum Dil. D200 0,01 g Hamamelis virginiana Dil. D10 0,01 g Hamamelis virginiana Dil. D30 0,01 g Hamamelis virginiana Dil. D200 0,01 g Achillea millefolium Dil. D4 0,08 g Achillea millefolium Dil. D10 0,08 g Achillea millefolium Dil. D30 0,08 g Achillea millefolium Dil. D200 0,08 g Hamamelis virginiana Dil. D3 0,01 g Cinnamomum verum Ø 0,10 gDie Wirkstoffe 1 bis 10 werden über die letzte Stufe gemeinsam potenziert. Sonstige Bestandteile:Ethanol 94% (m/m), gereinigtes Wasser.24,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Biologische Heilmittel Heel GmbH Cinnamomum Homaccord N Tropfen 02765741Wirkstoffe / Inhaltsstoffe / Zutaten10 µl Cinnamomum zeylanicum (hom./anthr.)8 µl Achillea millefolium (hom./anthr.)8 µl Achillea millefolium (hom./anthr.)8 µl Achillea millefolium (hom./anthr.)8 µl Achillea millefolium (hom./anthr.)1 µl Cinnamomum zeylanicum (hom./anthr.)1 µl Cinnamomum zeylanicum (hom./anthr.)1 µl Cinnamomum zeylanicum (hom./anthr.)1 µl Hamamelis virginiana (hom./anthr.)1 µl Hamamelis virginiana (hom./anthr.)1 µl Hamamelis virginiana (hom./anthr.)1 µl Hamamelis virginiana (hom./anthr.)Ethanol Hilfstoff (+) Zu Risiken und Nebenwirkungen lesen Sie die Packungsbeilage und fragen Sie Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke. Cinnamomum Homaccord N Tropfen sind apothekenpflichtig und können in Ihrer Versandapotheke apodiscounter erworben werden.10,46 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie können Entwickler effektiv Pull Requests nutzen, um Code-Änderungen in Open-Source-Projekten zu verwalten und zu überprüfen?
Entwickler können Pull Requests nutzen, um Code-Änderungen vorzuschlagen und Feedback von anderen Entwicklern einzuholen. Sie sollten klare Beschreibungen und Anleitungen bereitstellen, um den Review-Prozess zu erleichtern. Zudem ist es wichtig, auf Rückmeldungen einzugehen und Änderungen entsprechend umzusetzen, bevor der Code gemerged wird. **
-
Was sind die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt?
Die wichtigsten Schritte bei der Erstellung und Überprüfung von Pull Requests in einem Open-Source-Projekt sind: 1. Fork des Repositorys, um Änderungen vorzunehmen. 2. Erstellung eines neuen Branches für die Änderungen und Commit der Code-Änderungen. 3. Einreichung eines Pull Requests für die Überprüfung durch andere Entwickler im Projekt. **
-
Wie verwende ich Open-Source-Code von GitHub?
Um Open-Source-Code von GitHub zu verwenden, musst du zunächst das Repository des Projekts finden, das du verwenden möchtest. Du kannst dann den Code herunterladen oder das Repository klonen, um eine lokale Kopie zu erstellen. Du kannst den Code dann in deinem eigenen Projekt verwenden, indem du ihn importierst oder in deine Dateien einfügst. Stelle sicher, dass du die Lizenzbedingungen des Codes beachtest und gegebenenfalls den Autor des Codes angibst. **
-
Ist QR-Code-Freeware oder Open-Source-Software?
Ein QR-Code ist weder Freeware noch Open-Source-Software. Ein QR-Code ist eine Art zweidimensionaler Barcode, der Informationen in Form von schwarzen Punkten auf einem weißen Hintergrund darstellt. Es handelt sich dabei um eine Technologie, die von verschiedenen Unternehmen und Organisationen entwickelt wurde und frei genutzt werden kann. Es gibt jedoch verschiedene Softwarelösungen, die QR-Codes generieren können, von denen einige Freeware oder Open-Source sein können. **
Ähnliche Suchbegriffe für Cinnamomum
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Neat Board 50 - Collaboration Touch-Board für Huddle- & Open-Space-Lösungen50" 4K-Multi-Touch-LED / 113° Sichtfeld Weitwinkelkamera + 50 MP Auflösung der Aufnahme / 4x Digitalzoom, 5x Mikrofone / Neat Active Marker / Zubehör (Nicht im Lieferumfang): Adapter Stand-, Halterung- & Wandhalt Dank Kompatibilität zu MS Teams und Zoom passt das Board zu den am häufigsten verwendeten Lösungen für Konferenzen.6901,55 €*Versand: 49,99 €Sichere Weiterleitung zum Anbieter
-
Gates, Bill: Source CodeSource Code , My Beginnings , > , Erscheinungsjahr: 20250204, Produktform: Leinen, Autoren: Gates, Bill, Seitenzahl/Blattzahl: 320, Abbildungen: 14 ILL; 16PP 4C PHOTOGRAPHS, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Business, Keyword: non fiction;fathers day gifts;top books;gifts for mom;gifts for husband;gifts for brother;gifts for dad;new books;autobio;bio;business books;business;best books;new releases;nonfiction books;nerd gifts;motivational;true stories;inspiration;leadership;true story;inspirational;autobiography;autobiography books;memoir;memoirs;autobiographies;biographies;biography;bill;source;source code;bill gates;bill gates book;code book;howard stern;product;how to be alone;bill gates biography;buy, Fachschema: Englische Bücher / Biografie, Erinnerung~Englische Bücher / Wirtschaft, Business~Erinnerung / Arbeit, Wirtschaft, Technik~Microsoft (Firma), Fachkategorie: Biografien: Wissenschaft, Technologie und Medizin~Memoiren, Berichte/Erinnerungen, Imprint-Titels: Knopf, Warengruppe: HC/Wirtschaft/Allgemeines, Lexika, Geschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 235, Breite: 156, Höhe: 22, Gewicht: 608, Produktform: Gebunden, Genre: Importe,23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.30387,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die verschiedenen Arten von Mitwirkenden in der Open-Source-Community und wie tragen sie zum Erfolg von Open-Source-Projekten bei?
In der Open-Source-Community gibt es verschiedene Arten von Mitwirkenden, darunter Entwickler, Designer, Tester und Dokumentatoren. Jede dieser Gruppen trägt auf unterschiedliche Weise zum Erfolg von Open-Source-Projekten bei. Entwickler schreiben und verbessern den Code, Designer gestalten die Benutzeroberfläche, Tester überprüfen die Funktionalität und Dokumentatoren erstellen Anleitungen und Dokumentation. Durch die Zusammenarbeit dieser verschiedenen Mitwirkenden entstehen qualitativ hochwertige und benutzerfreundliche Open-Source-Projekte, die von einer breiten Community unterstützt werden. **
-
Was sind die wichtigsten Schritte, um einen Pull Request in einem Open-Source-Projekt zu erstellen?
1. Fork des Projekts auf GitHub. 2. Erstelle einen Branch für deine Änderungen. 3. Erstelle einen Pull Request mit einer Beschreibung der Änderungen und warte auf Feedback. **
-
Wie kann ich einen Screenshot von Open Source Code für meinen Blog erstellen?
Um einen Screenshot von Open Source Code für deinen Blog zu erstellen, kannst du verschiedene Tools verwenden. Eine Möglichkeit ist die Verwendung eines Code-Editors mit einer integrierten Screenshot-Funktion, wie z.B. Visual Studio Code. Du kannst auch eine Screenshot-Software wie Snagit oder Greenshot verwenden, um den Code auf deinem Bildschirm zu erfassen und als Bilddatei zu speichern. Stelle sicher, dass der Screenshot gut lesbar ist und alle relevanten Codezeilen enthält, bevor du ihn in deinen Blog einfügst. **
-
Was sind die Schritte, um einen Pull-Request in einem Open-Source-Projekt zu erstellen und wie unterscheidet er sich von anderen Beiträgen zur Code-Basis?
Um einen Pull-Request zu erstellen, muss man zuerst eine Kopie des Repositorys forken, dann die gewünschten Änderungen vornehmen und schließlich einen Pull-Request mit einer Beschreibung der Änderungen erstellen. Ein Pull-Request ermöglicht es anderen Entwicklern, die vorgeschlagenen Änderungen zu überprüfen, zu kommentieren und zu genehmigen, bevor sie in die Code-Basis des Projekts übernommen werden. Im Gegensatz zu anderen Beiträgen zur Code-Basis erfordert ein Pull-Request eine Überprüfung und Genehmigung durch andere Entwickler, um sicherzustellen, dass die vorgeschlagenen Änderungen den Richtlinien und Standards des Projekts entsprechen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.